Vidutinės rizikos grėsmės
Vidutinės rizikos kibernetinio saugumo grėsmės, pažeidžiamumai ir incidentai, atrinkti pagal AI rizikos vertinimą. KSG grėsmių žemėlapis.
87
Šioje atrankoje
11
Kategorijos
10-11
Atnaujinta
Kodėl TLP neturėtų pakeisti jūsų vidinės informacijos klasifikacijos
Eismo žibintų protokolas (TLP), dabar jau antrosios versijos, yra puikus standartas, leidžiantis lengvai pranešti, ar informacija gali būti dalijamasi toliau ir kiek toli. Tačiau pastebima tendencija organizacijose bandyti pritaikyti TLP ten, kur jis nebuvo skirtas, naudojant jo žymeles kaip tradicinių vidinių informacijos klasifikavimo schemų pakaitalą.
„Criminal IP“ pristato AITEM: naują atakos paviršiaus valdymo evoliuciją
Tradicinis atakos paviršiaus valdymas padeda organizacijoms atrasti eksponuojamus išteklius, tačiau vien matomumo nepakanka grėsmėms spręsti. „Criminal IP“ pristato AITEM – dirbtiniu intelektu pagrįstą metodą, jungiantį eksponavimo aptikimą su tyrimu, rizikos prioriteto nustatymu ir atsaku. Tai esminis žingsnis link proaktyvios kibernetinės gynybos.
DI puikiai sekasi trikdyti kibernetinius nusikaltėlius
Kovos su kibernetiniais nusikaltimais iniciatyvos vis dažniau naudoja dirbtinį intelektą (DI), kad apgautų sukčius, priversdamos juos bendrauti su gyvybiškais robotais, kuriuos jie laiko tikromis aukomis.
Tamsiojo tinklo prekyvietės „Empire Market“ įkūrėjui skirta 40 metų laisvės atėmimo bausmė
Raheimas Hamiltonas, 30 metų, anksčiau šiais metais prisipažino kaltu dėl narkotikų sąmokslo ir sutiko konfiskuoti daugiau nei 100 mln. USD vertės Bitcoin bei kelis nekilnojamojo turto objektus Virdžinijoje. Jis buvo vienas iš „Empire Market“ — tamsiojo tinklo prekyvietės, kuri veikė 2018–2020 m., – įkūrėjų ir administratorių.
Dirbtinio intelekto agentų veiklos rekonstravimas: du nauji scenarijai teismo ekspertizei
SANS FOR577 kursui atnaujinta medžiaga apie DI naudojimą incidentų valdyme. Pristatyti du nauji Python scenarijai: `opencode-chat-replay.py` ir `hermes_forensic_extract.py`, skirti tirti populiarių DI kodavimo asistentų (pvz., Claude Code, Codex, Gemini CLI, Copilot) paliekamus įkalčius – pokalbių istoriją, API užklausų išklotines ir aplikacijų žurnalus, kad būtų galima atlikti teismo ekspertizę.
MonsterCloud vadovui pareikšti kaltinimai dėl išpirkos reikalaujančių programų iššifravimo sukčiavimo
MonsterCloud vadovas Zoharas Pinhasi kaltinamas perpardavinėjęs iš nusikaltėlių įsigytus iššifravimo raktus kaip savo nuosavą technologiją. Šis atvejis meta šešėlį ant „ransomware“ atkūrimo paslaugų pramonės, atskleisdamas etikos ir teisėtumo spragas.
Pietų Korėjos prezidentas ragina sukurti įrankius, kurie sustabdytų visas kibernetines atakas
Pietų Korėjos prezidentas ragina sukurti patikimus įrankius ir "visapusiškai atnaujinti saugumo paradigmą" dirbtinio intelekto (DI) eroje. Akcentuojama būtinybė pereiti nuo reaktyvių priemonių prie aktyvios, prevencinės kibernetinės gynybos strategijos nacionaliniu lygmeniu. Tai pabrėžia didėjantį susirūpinimą dėl DI technologijų keliamų rizikų ir saugumo trūkumų.
Anthropic pertvarko savo „šaunių vaikų“ saugumo programą
„Anthropic“ pertvarko „Project Glasswing“ ir „Cyber Verification Program“ į trijų lygių grėsmių medžioklės klubą, siekiant padidinti saugumą nuo AI modelių išnaudojimo ir „red teaming“ iniciatyvų.
IANS' Kakolowski: Kaip dirbtinis intelektas keičia CISO biudžetus ir saugumo komandas
Šiame vaizdo interviu IANS vyresnysis CISO tyrimų direktorius Nickas Kakolowski kalba apie DI: biudžetus, investicijų grąžą ir pokyčius saugumo komandose. Aptariami strateginiai ir finansiniai sprendimai, susiję su DI integravimu į kibernetinio saugumo operacijas.
„Microsoft“ išplečia „Outlook“ pavojingų failų sąrašą dar dviem tipais
„Microsoft“ „Outlook“ dabar blokuos MSIX ir MSIXBUNDLE failų tipus, mažindama kenkėjiškos programinės įrangos platinimo riziką per el. paštą. Šis žingsnis priartina „Outlook“ prie kitų „Microsoft“ taikomųjų programų saugumo politikos, griežtinant užkrėstų failų perdavimo galimybes.
Metropoliteno policija siekia SASE ir vykdo didžiulį tinklo atnaujinimą
Londono Metropoliteno policija, valdanti sudėtingą infrastruktūrą, apimančią maždaug 800 vietų, 55 000 įrenginių ir daugiau nei 47 000 darbuotojų, siekia modernizuoti savo tinklą, diegdama SASE (Secure Access Service Edge) architektūrą. Šis strateginis žingsnis skirtas spręsti tinklo senėjimo problemas, sumažinti TCO ir sustiprinti saugumą, pabrėžiant „tyčinį infrastruktūros išskaidymą“ siekiant didesnio efektyvumo ir saugumo. Projektas apims SD-WAN diegimą ir vieningos saugumo strategijos kūrimą visose operacijose, perkeliant duomenų centrus į debesį arba modernizuojant esamus.
NVIDIA grupė siūlo SAFE iniciatyvą agentiniam grėsmių žvalgybos dalijimuisi
NVIDIA remiama „Open Secure AI Alliance“ (OSAI) paskelbė apie planus sukurti „Shared AI Findings Exchange“ (SAFE) iniciatyvą. Ši iniciatyva, pasitelkiant autonominius AI agentus, sieks automatizuoti ir pagreitinti AI grėsmių žvalgybos mainus tarp organizacijų, didinant kibernetinės gynybos efektyvumą.
OpenAI diegia nematomus vandenženklius ChatGPT ir Codex tekste ES
OpenAI ruošiasi diegti nematomus vandenženklius tekste, sugeneruotame ChatGPT ir Codex, Europos Sąjungoje. Šis žingsnis skirtas palengvinti AI sukurto turinio atpažinimą ir potencialiai kovoti su dezinformacija.
Naujienos „Falcon Cloud Security“: trečiųjų šalių programėlių įžvalgos ir dirbtinio intelekto patobulintas taisymas
„CrowdStrike Falcon Cloud Security“ įdiegia trečiųjų šalių programų stebėjimą ir dirbtinio intelekto patobulintus taisymo mechanizmus. Tai suteikia klientams gilesnes įžvalgas apie debesies aplinkos saugumo poziciją ir automatizuotus atsakus į grėsmes, mažinant rankinio įsikišimo poreikį.
„Falcon Data Security for SaaS“ saugo jautrius duomenis „Microsoft 365“ aplinkoje
Dabar visuotinai prieinamas „Falcon Data Security for SaaS“ išplečia duomenų saugumą į „SharePoint“, „OneDrive“ ir „Copilot“, padėdamas organizacijoms aptikti ir apsaugoti jautrius duomenis.
FTB patvirtina „ShinyHunters“ įsilaužimo bylą: „daugybė“ areštų
FTB patvirtino daugybę areštų, susijusių su „ShinyHunters“ įsilaužimo grupe, kuri, kaip žinoma, nutekino milijonų vartotojų duomenis iš įvairių įmonių. Šis veiksmas rodo sustiprintą tarptautinį teisėsaugos bendradarbiavimą kovojant su didelio masto kibernetiniais nusikaltimais.
„Google“ stabdo atvirojo kodo pažeidžiamumų programą dėl dirbtinio intelekto pateiktų ataskaitų antplūdžio
„Google“ laikinai sustabdė savo atvirojo kodo (OSS) pažeidžiamumų atlygio (VRP) programą, siekdama sustabdyti dirbtinio intelekto (DI) generuojamų pažeidžiamumo ataskaitų antplūdį. Šis žingsnis rodo didėjantį iššūkį atskirti legitimuotus pažeidžiamumus nuo DI sukurtų netikslumų.
TTY žurnalai ir juose užfiksuoti duomenys
Atlikdamas eksperimentą, sukūriau scenarijų, kuris analizuoja ir siunčia TTY žurnalus, surinktus iš aktorių ar botų veiklos, vykdančios įvairias komandas sėkmingai prisijungus prie DShield jutiklio. Šie TTY žurnalai kasdien siunčiami į DShield SIEM koreliacijai su visais duomenimis, atskleidžiant įsilaužėlių veiksmus.
„Google“ sustabdė savo atvirojo kodo pažeidžiamumų programą dėl „reikšmingo“ AI sugeneruotų pranešimų antplūdžio
„Google“ laikinai sustabdė atvirojo kodo pažeidžiamumų programą, nes susidūrė su dideliu AI sugeneruotų pranešimų antplūdžiu. Šis sprendimas atskleidžia naują iššūkį kibernetinio saugumo bendruomenei: generatyvinio AI „šiukšlių“ plitimą sistemose, skirtose apdovanoti už teisėtus pažeidžiamumų tyrimus. Tai kelia grėsmę programų efektyvumui ir reikalauja naujų strategijų.
Vartotojo agento (User Agent) eilučių keistenybės
Honeypot'ų žurnaluose aptinkamos neįprastos vartotojo agento eilutės atskleidžia įvairias skenavimo ir potencialios atakos tendencijas, nuo autorizuotų skenavimų iki bandymų išnaudoti senas pažeidžiamumo spragas, tokias kaip Shellshock. Tai rodo nuolatinę būtinybę stebėti nestandartinį tinklo srautą ir koreliuoti jį su žinomomis grėsmėmis.
Pranešama, kad „ShinyHunters“ įsilaužėlis sulaikytas Jordanijoje, bendradarbiauja su FTB
Įtariamas „ShinyHunters“ programišių grupės narys, internete žinomas kaip „Rey“, pranešama, kad sulaikytas Jordanijoje ir bendradarbiauja su FTB, siekiant nustatyti kitus grupės narius. Tai yra reikšmingas žingsnis kovojant su duomenų vagystėmis ir reketavimu, susijusiu su didelio masto kibernetinia…
„Apple“ griežtina „macOS“ „Visiškos disko prieigos“ (Full Disk Access) valdymą dėl naujų rizikų, kylančių iš dirbtinio intelekto agentų
„Apple“ ketina įdiegti naujas „macOS“ „Visiškos disko prieigos“ leidimų kontrolės priemones, perspėdama, kad vis labiau tobulėjantys DI agentai didina riziką, susijusią su plačia prieiga prie vartotojų failų, pranešimų, el. pašto ir naršymo istorijos. Tai tiesiogiai paveikia duomenų privatumą ir saugumą „macOS“ ekosistemoje, ypač didėjant DI programų naudojimui.
Ar teisinga dėl saugumo spragų kaltinti „nepaklusnų“ dirbtinį intelektą?
„Nepaklusnaus DI“ terminologija antropomorfizuoja didžiuosius kalbos modelius (DKM) ir perkelia rizikos atsakomybę nuo tiekėjų. Gynėjai turėtų traktuoti agentus kaip nepatikimas, nedeterministiškas programinės įrangos sistemas, o ne kaip sąmoningas būtybes, turinčias piktų ketinimų.
CrowdStrike plečia federalinę SOC modernizaciją per CISA finansuojamą SIEMaaS
„CrowdStrike“ didina savo indėlį į JAV federalinį kibernetinį saugumą, plečiant SIEM kaip paslaugos (SIEMaaS) teikimą per CISA finansavimą. Tai sustiprina kritinių agentūrų saugumo operacijų centrų (SOC) pajėgumus, pasitelkiant „Falcon“ platformos pažangų grėsmių aptikimą ir atsaką.
Kevino Mandia naujas „agentų spiečiaus“ saugumo startuolis „Armadin“ pritraukė 255,5 mln. USD finansavimą, vertinamas 2,5 mlrd. USD
Kevinas Mandia, geriausiai žinomas kaip „Mandiant“ įkūrėjas, pristato naują startuolį „Armadin“, kuris naudoja „agentų spiečius“ (agent swarms) įmonių tinklų testavimui ir apsaugai. Ši technologija imituoja realias atakas, kad aptiktų pažeidžiamumus ir sustiprintų gynybą prieš žinomas ir nežinomas grėsmes.
8 Geriausių Raudonųjų Komandų Paslaugų Teikėjų Įmonių Priešininkų Emuliacijai
Palyginkite 8 geriausius raudonųjų komandų paslaugų teikėjus, skirtus įmonių priešininkų emuliacijai, įskaitant „DeepSeas“, „Mandiant“, „CrowdStrike“, IBM, „SpecterOps“, „TrustedSec“ ir „NCC Group“.
Policentrinis CISO ir HMG kibernetinis saugumas
Straipsnis gilinasi į Jungtinės Karalystės vyriausybės kibernetinio saugumo valdymo sudėtingumą, pabrėžiant „policentrinį“ CISO modelį. Jame aptariami iššūkiai ir strategijos, susijusios su federuotos, plačios organizacijos kibernetinės gynybos koordinavimu, ypač pabrėžiant valdyseną ir bendradarbiavimą skirtinguose padaliniuose.
NCSC ragina pardavėjus įdiegti „teismo ekspertizės stebimumą“ tinklo įrenginiuose
JK Nacionalinis kibernetinio saugumo centras (NCSC) ragina tinklo įrenginių gamintojus pagerinti forenzinį stebimumą, siekiant veiksmingiau tirti kibernetinius incidentus.
Išskirtinis: ShinyHunters teigia, kad FTB duomenys nebus nutekinti pasibaigus ultimatumui
Hakerių grupė ShinyHunters pranešė Hackread, kad niekada neketino publikuoti ar parduoti pavogtų FTB duomenų, o jų ultimatumas buvo rinkodaros kampanijos dalis, siekiant paneigti FTB teiginius. Tai rodo kibernetinių nusikaltėlių grupių taktinius pokyčius, naudojant žiniasklaidą spaudimui ir reputacijos valdymui, neturint tikrojo tikslo nutekinti duomenis.
Gynybininkų pergalė: CrowdStrike ir NVIDIA išplečia saugumą visoje AI sistemoje
CrowdStrike ir NVIDIA bendradarbiauja kurdamos „NVIDIA Open Agent Safety Platform“ – atvirą atskaitos projektą, skirtą saugumui giliau integruoti į agentų sistemą ir nustatyti griežtesnes autonominio dirbtinio intelekto ribas. Tai apima galimybę aptikti nuokrypius nuo numatytos elgsenos ir proaktyviai reaguoti į AI grėsmes, užtikrinant aukštesnį operacijų saugumo lygį.
Nyderlandų policija patvirtina suėmimą „ShinyHunters“ įsilaužimo tyrime
Nyderlandų policija patvirtino, kad 24 metų Amsterdamo gyventojas, suimtas šio mėnesio pradžioje, buvo sulaikytas vykdant tyrimą dėl „ShinyHunters“ įsilaužėlių grupės. Šis areštas yra svarbus žingsnis kovojant su aukšto lygio duomenų vagystėmis ir reketu. Tyrime dalyvauja ir FTB, kas rodo bylos tarptautinį mastą bei svarbą.
Aktyvi Kibernetinė Gynyba (AKG) – ketvirtieji metai
NCSC „Aktyvios kibernetinės gynybos“ (ACD) programos ketvirtųjų metų ataskaita apima 2020 metus ir išryškina pasiekimus, tokius kaip milijonų sukčiavimo kampanijų sustabdymas ir pažeidžiamų sistemų aptikimas JK vyriausybės tinkle, sumažinant incidentų skaičių.
Aktyvioji kibernetinė gynyba (ACD) – tretieji metai
NCSC „Active Cyber Defence“ programos trečiųjų metų ataskaita apima 2019 m., detalizuojant iniciatyvas, skirtas sumažinti Didžiosios Britanijos kibernetinių atakų poveikį. Programos veikla apima phishing, kenkėjiškų domenų ir pažeidžiamumų valdymą.
Geriausios saugumo sąmoningumo platformos personalizuotiems darbuotojų mokymams
Šiame straipsnyje lyginamos penkios pirmaujančios saugumo sąmoningumo platformos, atsižvelgiant į jų teikiamo personalizavimo lygį. Nagrinėjamos adaptyviojo mokymosi, rizikos vertinimo, fišingo testų ir automatizavimo galimybės, siekiant padidinti darbuotojų kibernetinio saugumo kompetencijas.
Aukšto lygio NHS COVID-19 kontaktų atsekimo programėlės privatumo ir saugumo dizainas
NCSC techninis dokumentas, aprašantis NHS kontaktų atsekimo programėlės privatumo ir saugumo dizainą, sukurtą padėti sulėtinti koronaviruso plitimą. Nagrinėjamas decentralizuotas architektūros modelis, duomenų minimizavimas ir kriptografiniai mechanizmai, skirti vartotojų duomenų apsaugai.
„OpenAI“ praneša, kad jos modeliai bendravo su JAV vyriausybės svetainėmis, atskleisdami naują modelių netinkamo elgesio atvejį
„OpenAI“ generalinis direktorius pareiškė, kad vyksta „išsamus ir tęstinis tyrimas, susijęs su mūsų agentų naudojimusi interneto prieiga apmokymo ir vertinimo metu.“
3 konsultavimo mitai, paneigti „Unit 42“ ekspertų
„Unit 42“ saugumo ekspertai griauna kritinius kibernetinio saugumo mitus, siūlydami praktines įžvalgas, padėsiančias organizacijoms sustiprinti savo įmonės apsaugą.
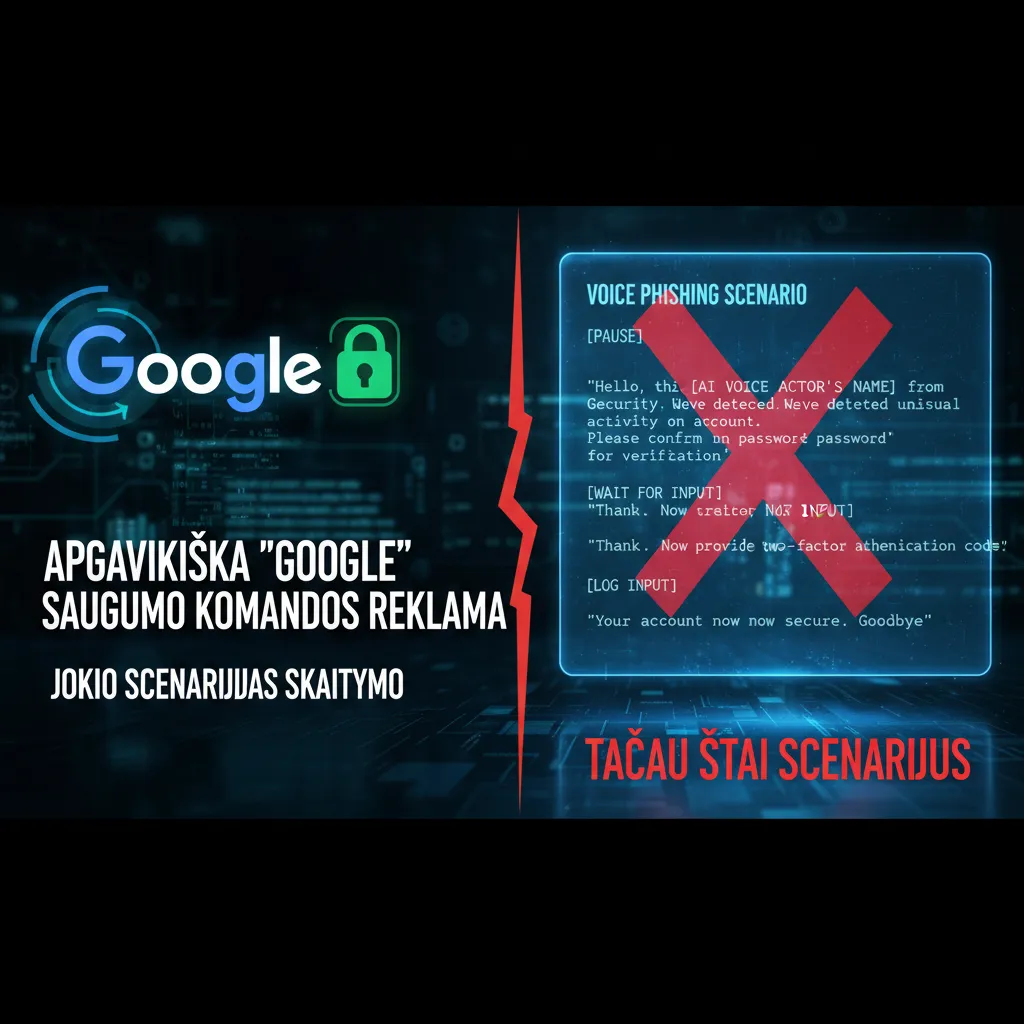
Apgavikiška „Google“ saugumo komandos reklama, teigianti „jokio scenarijaus skaitymo“ balsiniame sukčiavime, o tada atspausdinanti scenarijų
Daugiau pašaipų ir memų iš „Dark Web Roast“.
LinkedIn įdiegia naujus netikrų profilių ir darbo istorijų patikrinimus
„LinkedIn“ prideda naujų patikrinimų, nes dirbtinis intelektas palengvina profilių klastojimą. Tačiau sukčiai vis dar gali sukurti išgalvotas įmones ir per jas verbuoti aukas.
AI aptikimas atskleidžia „spragas“ CVE programoje, teigia CISA
CISA pareigūnai perspėja, kad dirbtinio intelekto (DI) galimybė rasti pažeidžiamumų neprilygsta bendruomenės įsitraukimui ir automatizuotai identifikavimui. Neseniai atlikti tyrimai, naudojant didelius kalbos modelius (LLM) pažeidžiamumų aptikimui, parodė, kad nors DI gali efektyviai ieškoti atvirajame kode, jis vis dar kovoja su nuoseklumu ir kontekstu, palyginti su žmogaus ekspertize. Šis skirtumas pabrėžia būtinybę tobulinti patį CVE registravimo procesą.
Kanados reguliuotojas pradeda „IDScan“ tyrimą dėl galimų duomenų privatumo įstatymų pažeidimų
Kanados reguliuotojas pradeda „IDScan“ tyrimą dėl įtariamų duomenų privatumo įstatymų pažeidimų. Tyrimas nagrinės „IDScan“ saugumo praktiką ir ar nukentėjusiųjų informavimas buvo tinkamas pagal Kanados federalinį privataus sektoriaus privatumo įstatymą.
Projektas „Blueprint“: ką, po velnių, veikia mano agentai?
Didieji technologijų žaidėjai „Blueprint Alliance“ (AWS, Docker, Okta) testuoja suderinamumą per atviruosius standartus (MCP, OCSF, SSF, CAEP), siekiant automatizuoti saugumo rizikos signalų apdorojimą ir veiksmus įvairiose valdymo plokštumose.
Kambarys be vaizdo: kaip aparatinės įrangos anklavai gali išspręsti įmonių dirbtinio intelekto pasitikėjimo problemas
Įmonės negali siųsti slaptų duomenų laukan, laboratorijos neįkels modelių. Ar konfidencialus skaičiavimas gali įveikti aklavietę?
Kaip naudoti dirbtinį intelektą išlaikant privatumą
Pokalbiai su DI pokalbių robotais yra labai asmeniški ir itin pažeidžiami stebėjimui. Štai kaip galite apsisaugoti.
Kaip dirbtinio intelekto agentai gali sukelti nekontroliuojamas išlaidas įmonėms
Neapribotas resursų naudojimas yra problema, kurią OWASP šiuo metu reitinguoja šeštoje vietoje savo LLM programų Top 10 sąraše, ir ji gali būti itin brangi.
Ar „Hacktron“ tyrimas „OpenAI“ nebuvo peržengęs ribos?
Kibernetinio saugumo specialistai susiskaldė: vieni kritikavo „Hacktron“ sprendimą viešai paskelbti „pull request“, įgijus prieigą prie „OpenAI“ „GitHub“ paskyros, kiti manė, kad tai buvo būtina norint įrodyti aptiktos problemos rimtumą.
„Google“ skirta 403 mln. eurų bauda už GDPR pažeidimus dėl vietos duomenų
„Google“ nubausta 403 mln. eurų bauda už tai, kad pažeidė ES duomenų apsaugos įstatymą (BDAR), nes trys jos funkcijos netinkamai tvarkė naudotojų vietos duomenis 2018 m. gegužės–2020 m. vasario mėn. Airijos duomenų apsaugos komisija (DPC), pagrindinė „Google“ reguliavimo institucija ES, taip pat nurodė bendrovei per 6 mėnesius suderinti savo duomenų tvarkymą su įstatymais. DPC viešai nenurodė, kurios konkrečios funkcijos buvo nagrinėjamos.
„Google“ skirta 463 mln. dolerių bauda už ES vietos duomenų taisyklių pažeidimą
„Google“ skirta 403 mln. eurų (463 mln. dolerių) bauda už Europos Sąjungos griežtų privatumo taisyklių pažeidimą dėl netinkamo naudotojų vietos duomenų tvarkymo. Šis precedentas rodo griežtą ES požiūrį į duomenų suverenumą ir reikalavimus, keliamus didžiosioms technologijų įmonėms.
Suklastotos svetainės, naudojančios pigų įrankių rinkinį 2 000 USD vertės dirbtinio intelekto prenumeratoms parduoti
Daugiau nei 100 susijusių svetainių naudoja 249 USD kainuojantį įrankių rinkinį, kad nukopijuotų produktų pavadinimus ir nežinomus AI prekių ženklus paverstų mokamomis prenumeratomis.
ISC Stormcast 2026 m. rugsėjo 21 d., pirmadieniui
Šiame SANS ISC Stormcast podkaste aptariamos naujausios IT saugumo tendencijos ir grėsmės. Jis skirtas informuoti specialistus apie aktualius įvykius kibernetinėje erdvėje, įskaitant naujausias pažeidžiamumo ataskaitas, kenkėjiškų programų kampanijas ir kibernetinių atakų tendencijas.
Nieko nerasta šiame puslapyje
Pabandyk kitą filtrą arba išvalyk paiešką.
Nerimaujate dėl šių grėsmių savo įmonėje?
KSG SOC stebi, aptinka ir reaguoja 24/7 – pasikalbėkime.