Kibernetiniai nusikaltimai
Naujausios „Kibernetiniai nusikaltimai“ kategorijos kibernetinės grėsmės ir incidentai — AI įvertinti, lietuvių kalba. KSG grėsmių žemėlapis.
80
Šioje atrankoje
11
Kategorijos
10-11
Atnaujinta
Kibernetinio saugumo vadovas areštuotas byloje, susijusioje su „ShinyHunters“ įsilaužėliais
Kanados kibernetinio saugumo vadovas Edwardas Dubrovsky areštuotas Pensilvanijoje dėl įtariamo turto prievartavimo, susijusio su FTB vykdomu „ShinyHunters“ įsilaužėlių grupės persekiojimu. Šis areštas pabrėžia didėjantį spaudimą nusikalstamoms grupuotėms ir jų sąjungininkams, net ir tiems, kurie veikia tariamai teisėtose srityse.
Vidinis kibernetinio turto prievartavimo sąmokslas prieš pramonės įmonę baigėsi inžinieriaus įkalinimu
Buvęs infrastruktūros inžinierius ištrynė administratoriaus paskyras, iš naujo nustatė šimtus slaptažodžių ir pareikalavo 20 bitkoinų, kad nepažeistų įmonės serverių. Šis incidentas pabrėžia didelę vidinių grėsmių riziką ir būtinybę stiprinti prieigos kontrolę bei incidentų valdymo procedūras.
FTB areštavo išpirkos reikalaujančių programų derybų įmonės bendrakūrėją, susijusį su „ShinyHunters“ tyrimu
FTB areštavo „Cypfer“ bendrakūrėją Edwardą Dubrovsky, dabar siejamą su „CyberSteward“, vykdant „ShinyHunters“ tyrimą dėl FTB darbo paieškos portalo pažeidimo. Šis tyrimas atskleidžia galimus sąsajas tarp incidentų atsako specialistų ir nusikalstamų grupuočių.
FTB areštavo išpirkos reikalaujančių programų derybų įmonės įkūrėją
FTB agentai ketvirtadienį Pensilvanijoje areštavo Kanados kibernetinio saugumo įmonės įkūrėją, tiriant „ShinyHunters“ įsilaužėlių grupę, kuri neseniai paviešino tūkstančių FTB agentų jautrius duomenis. Įtariamasis, Edvardas Dubrovskis, yra „Cypfer“ ir „CyberSteward“ bendraįkūrėjas, specializuojasi išpirkos derybose ir yra knygos „Cyber Extortion Strategic Response“ autorius.
Japonija patvirtina Rusijos „Qilin“ operatyvininko areštą ir perdavimą Vokietijai
Japonijos nacionalinė policijos agentūra patvirtino Rusijos piliečio, kaltinamo dalyvavimu „Qilin“ išpirkos reikalaujančių programų gaujoje, areštą ir ekstradiciją į Vokietiją. Tai didelis teisėsaugos laimėjimas prieš kibernetinius nusikaltėlius, pabrėžiantis tarptautinio bendradarbiavimo svarbą kovojant su grėsmės veikėjais.
„MonsterCloud“ generalinis direktorius Zoharas Pinhasi kaltinamas mokėjęs įsilaužėliams ir sukčiavęs iš aukų
JAV Teisingumo departamentas kaltina „MonsterCloud“ generalinį direktorių Zoharą Pinhasi, kad jis slapta mokėjo išpirkos reketuotojams už dešifravimo raktus, imdamas iš aukų didelius atlygius. Ši byla kelia etinius ir teisinius klausimus dėl incidentų valdymo praktikos ir gali turėti plačių pasekmių kibernetinio saugumo paslaugų teikėjams.
Ko praleidome: FTB atsako ShinyHunters grupei
Šiame vaizdo pokalbyje „Dark Reading“ redaktoriai aptaria naujienas, kurių nespėjo aptarti, pradedant įtariamo „ShinyHunters“ nario areštu ir baigiant Pentagono duomenų centro kompromitacija.
FTB skelbia apie dar vieną „ShinyHunters“ areštą dėl duomenų pažeidimo
FTB areštavo dar vieną asmenį, įtariamą ryšiais su „ShinyHunters“ kibernetinių nusikaltėlių grupuote, besiekdama sutrikdyti jų veiklą po FTB darbo vietų portalo duomenų pažeidimo. Ši operacija vykdoma po to, kai buvo pavogti jautrūs darbuotojų duomenys, įskaitant medicininius įrašus ir namų adresus, akcentuojant tiekėjų grandinės saugumo trūkumus, ypač su nepažeista „Oracle“ programinės įrangos pažeidžiamumu. FTB agresyviai ardo grupės infrastruktūrą, siekdama sustabdyti tolesnį informacijos platinimą.
Tamsiojo tinklo prekyvietės „Empire Market“ įkūrėjui skirta 40 metų laisvės atėmimo bausmė
Raheimas Hamiltonas, 30 metų, anksčiau šiais metais prisipažino kaltu dėl narkotikų sąmokslo ir sutiko konfiskuoti daugiau nei 100 mln. USD vertės Bitcoin bei kelis nekilnojamojo turto objektus Virdžinijoje. Jis buvo vienas iš „Empire Market“ — tamsiojo tinklo prekyvietės, kuri veikė 2018–2020 m., – įkūrėjų ir administratorių.
Venesuelos kartelio kenkėjiškų programų vadeiva sulaikytas už bankomatų „jackpotting'ą“
Pirmasis kibernetinis nusikaltėlis, patekęs į FTB „10 labiausiai ieškomų bėglių“ sąrašą, tariamai aprūpino „Tren de Aragua“ smurtines nusikalstamas operacijas grynaisiais pinigais, naudodamas bankomatų „jackpotting“ atakas, paremtas kenkėjiškomis programomis.
MonsterCloud vadovui pareikšti kaltinimai dėl išpirkos reikalaujančių programų iššifravimo sukčiavimo
MonsterCloud vadovas Zoharas Pinhasi kaltinamas perpardavinėjęs iš nusikaltėlių įsigytus iššifravimo raktus kaip savo nuosavą technologiją. Šis atvejis meta šešėlį ant „ransomware“ atkūrimo paslaugų pramonės, atskleisdamas etikos ir teisėtumo spragas.
Kovotojas su išpirkos reikalaujančiomis programomis, tariamai apgavęs klientus
JAV federalai teigia, kad asmuo, padedantis atkurti duomenis po išpirkos reikalaujančių programų atakų, tariamai apgavo klientus, reikalaudamas didesnių sumų nei tikroji išpirka, sumokėdamas ją, o skirtumą pasisavindamas.
JAV siūlo 10 milijonų dolerių atlygį už įtariamą Kinijos „Hafnium“ programišių
JAV valstybės departamentas siūlo 10 milijonų dolerių atlygį už informaciją apie Zhang Yu – Kinijos pilietį, kaltinamą esant pagrindine „Hafnium“ kampanijos figūra. Ši kampanija, vykdant valstybės remiamą kibernetinį šnipinėjimą, pažeidė tūkstančius kompiuterių ir pavogė daugybę dokumentų bei el. laiškų, įskaitant COVID-19 tyrimų duomenis iš JAV universitetų.
„Dread“ tamsiojo žiniatinklio forumas užgrobtas, operatoriai teigia kontroliuojantys domeno raktus
„Dread“ tamsiojo žiniatinklio forumas, atrodo, buvo užgrobtas po to, kai pranešimas paskelbė apie projekto ir domeno raktų kontrolę, neigdami ketinimus nutekinti vartotojų duomenis. Šis incidentas kelia rimtų klausimų dėl tamsiojo žiniatinklio infrastruktūros saugumo ir vartotojų anonimiškumo patikimumo, ypač atsižvelgiant į galimą duomenų pažeidimą, net jei operatoriai teigia priešingai. Incidentas gali paveikti kitų tamsiojo žiniatinklio platformų saugumo suvokimą.
DI valdomas „phishkit“ ginkluoja nusikaltėlius sąskaitų užgrobimo įrankiais per 10 minučių
„BlueKit“ suteikia sąskaitų užgrobimo įrankius didesniam skaičiui nusikaltėlių, palengvindamas taikymąsi į aukas su įtikinamais fiktyviais prisijungimo puslapiais ir sukčiavimo pranešimais. Šis naujas „phishing-as-a-service“ (PaaS) įrankis automatizuoja kredencialų vagystės kampanijas, leidžiantis net techniškai neįgudusiems aktoriams vykdyti sudėtingas atakas.
Daugiau nei 100 Ukrainos svetainių nulaužta Lunex Stealer diegimui naudojant ClickFix masalą
Daugiau nei 100 nulaužtų Ukrainos svetainių naudojo netikrus Cloudflare patikrinimus, siekiant įdiegti „Lunex Stealer“ ir pavogti naršyklės slaptažodžius, prieigos raktus bei kriptovaliutų pinigines.
„Google“ sieja „Redact“ turto prievartavimo grupę su „BlackFile“ prekės ženklo pakeitimu
„BlackFile“ persivadino į „Redact“ po įtariamo partnerio perėmimo, o „Google“ šią grupę sieja su vykdomomis sukčiavimo balsu (vishing) ir turto prievartavimo kampanijomis. Tai pabrėžia kibernetinių nusikaltėlių grupių adaptyvumą ir nuolatinę grėsmę įmonėms.
Ilinojaus universiteto medicinos mokyklą paveikė išpirkos reikalaujanti programa
Ilinojaus universiteto Čikagoje (UIC) medicinos koledžą paveikė išpirkos reikalaujanti programa, dėl kurios buvo pavogta dalis informacijos iš serverių. Booba gauja prisiėmė atsakomybę už 344 GB duomenų vagystę, o incidento metu sistemos buvo laikinai nepasiekiamos.
Pranešama, kad numanomas „ShinyHunters“ narys sulaikytas Jordanijoje ir bendradarbiauja su teisėsauga
Pranešama, kad Saifas al-Dinas Khaderas bendradarbiauja su FTB, nes biuras reaguoja į didžiulį duomenų pažeidimą, atskleidusį darbuotojų duomenis. Įtariamas „ShinyHunters“ grupės narys galimai teikia informaciją apie kibernetinio nusikalstamumo tinklus ir pažeidimų mechanizmus.
FTB patvirtina „ShinyHunters“ įsilaužimo bylą: „daugybė“ areštų
FTB patvirtino daugybę areštų, susijusių su „ShinyHunters“ įsilaužimo grupe, kuri, kaip žinoma, nutekino milijonų vartotojų duomenis iš įvairių įmonių. Šis veiksmas rodo sustiprintą tarptautinį teisėsaugos bendradarbiavimą kovojant su didelio masto kibernetiniais nusikaltimais.
„WhatsApp“ sukčiai pasisavina paskyras per susietų įrenginių funkciją
Aptiktas naujas „WhatsApp“ sukčiavimas, leidžiantis pasisavinti vartotojų paskyras negaunant slaptažodžių, pasinaudojant „Susietų įrenginių“ funkcija. Vartotojai apgaulės būdu įtikiami nuskaito QR kodą, suteikdami nusikaltėliams prieigą prie savo „WhatsApp“ sesijos ir leidžiantys perimti sąskaitą bei kaupti tūkstančius eurų.
Pranešama, kad „ShinyHunters“ įtariamasis „Rey“ sulaikytas Jordanijoje ir padeda FTB identifikuoti grupės narius
Pranešama, kad įtariamas „ShinyHunters“ skaitmeninio turto prievartavimo grupės narys, pasivadinęs „Rey“ (tikrasis vardas Saif al-Din Khader), buvo sulaikytas Jordanijoje 2026 m. rugsėjo 29 d. Teigiama, kad jis bendradarbiauja su JAV Federaliniu tyrimų biuru (FTB), padėdamas nustatyti kitus grupės narius.
Pranešama, kad „ShinyHunters“ įsilaužėlis sulaikytas Jordanijoje, bendradarbiauja su FTB
Įtariamas „ShinyHunters“ programišių grupės narys, internete žinomas kaip „Rey“, pranešama, kad sulaikytas Jordanijoje ir bendradarbiauja su FTB, siekiant nustatyti kitus grupės narius. Tai yra reikšmingas žingsnis kovojant su duomenų vagystėmis ir reketavimu, susijusiu su didelio masto kibernetinia…
„ShinyHunters“ įtariamasis „Rey“ sulaikytas Jordanijoje, pranešama, bendradarbiauja su FTB
Hakeris „Rey“ iš „ShinyHunters“ grupės sulaikytas Jordanijoje ir, kaip pranešama, bendradarbiauja su FTB, po to, kai grupė prisiėmė atsakomybę už didelius FTB ir korporacijų duomenų pažeidimus. Tai rodo besitęsiančias tarptautines pastangas kovoti su kibernetiniais nusikaltimais ir didelių duomenų pažeidimų padarinius.
Retas atvejis: į JAV išduotas įtariamas Irano valstybinis programišius
Amiras Barati, įtariamas „Mabna“ instituto narys, buvo apkaltintas taikymusi į universitetus, privačias organizacijas ir vyriausybines įstaigas JAV ir užsienyje. Jo ekstradicija iš Juodkalnijos į JAV žymi retą teisėsaugos laimėjimą prieš valstybės remiamus kibernetinius nusikaltėlius.
Įtariamas „KillSec“ išpirkos reikalaujančios programinės įrangos lyderis – 16-metis
Daugelio šalių teisėsauga bendradarbiavo siekdama suardyti kibernetinių nusikaltimų operaciją, kuri per pastaruosius dvejus metus pakenkė maždaug 500 aukų visame pasaulyje. Šis atvejis pabrėžia jaunų talentų pritraukimą į kibernetinio nusikalstamumo sritį ir tarptautinio bendradarbiavimo svarbą kovojant su išpirkos reikalaujančiomis programomis.
Irano programišius, kaltinamas įsilaužimu į Amerikos universitetus, ekstradicija iš Juodkalnijos
Iš Juodkalnijos buvo ekstradicijos būdu perduotas Irano pilietis, JAV kaltinamas dalyvavimu dešimtyse įsilaužimų, susijusių su akademinių duomenų ir intelektinės nuosavybės vagystėmis. Šis asmuo, identifikuotas kaip Saleh Shahsavari, įtariamas prisidėjęs prie mažiausiai 100 000 aukštosios mokyklos darbuotojų ir studentų paskyrų kompromitavimo, siekiant gauti prieigą prie mokslinių tyrimų, finansinės informacijos ir kitų jautrių duomenų.
Išardyta „KillSec“ išpirkos reikalaujančių programų grupė, suimtas įtariamas 16-metis administratorius
Tarptautinė policijos operacija sutrikdė „KillSec“ išpirkos reikalaujančių programų grupės veiklą, sulaikius tris įtariamuosius, konfiskavus penkis serverius ir atgavus daugiau nei 110 TB duomenų, kartu su daugiau nei 1600 dešifravimo raktų.
Netikros xStocks, Pendle ir kitos svetainės vilioja kriptovaliutų vartotojus apdovanojimų balsais
Daugiau nei 70 netikrų kriptovaliutų svetainių žada papildomus apdovanojimus už balsavimą, o vėliau ragina lankytojus prisijungti prie savo piniginių. Šios sukčiavimo kampanijos metu pasitelkiamas „wallet draining“ metodas, leidžiantis sukčiams perimti aukų kriptovaliutų lėšas.
Policija sužlugdė „KillSec“ išpirkos reikalaujančių programų operaciją, sulaikė įtariamą paauglį lyderį
Europos policija pranešė, kad per reidus prieš „KillSec“ išpirkos reikalaujančių programų kaip paslaugos (RaaS) operaciją buvo sulaikytas aukšto lygio paauglys įtariamasis.
JAV skiria sankcijas 10 asmenų dėl bankomatų kenkėjiškos programos schemos, susijusios su „Tren de Aragua“
JAV Iždo departamento Užsienio turto kontrolės biuras (OFAC) nusitaikė į Venesuelos piliečius ir jų kontroliuojamas įmones, dalyvavusias pinigų plovimo schemoje, kai iš dešimčių bankomatų buvo pavogti pinigai. Šis nusikalstamas tinklas naudojo pažangią „Ploutus“ kenkėjišką programą bankomatų „jackpotting“ atakoms, nusikalstamai grupuotei „Tren de Aragua“ generuojant pajamas.
„Amazon Prime“ sukčiavimo kampanija vagia prisijungimo duomenis ir mokėjimo kortelių informaciją
Vyksta „Amazon Prime“ sukčiavimo kampanija, kurios metu naudojami netikri mokėjimo pranešimai, siekiant pavogti vartotojų prisijungimo duomenis, asmeninius duomenis ir visą kredito ar debeto kortelių informaciją. Atakos vektorius – socialinė inžinerija per kenkėjiškas nuorodas, kurios nukreipia į sukčiavimo puslapius.
JAV karinių oro pajėgų nariams skirta daugiau nei 6 metai kalėjimo už daugiau nei 2 mln. USD kibernetinę vagystę
Du JAV karinių oro pajėgų nariai nuteisti ilgalaikėmis laisvės atėmimo bausmėmis už dalyvavimą verslo el. pašto kompromitavimo (BEC) schemoje, kurios metu iš įvairių organizacijų pavogta milijonai dolerių. Jie prisipažino kalti dėl elektroninio sukčiavimo, tapatybės vagystės ir prieigos įrenginių sukčiavimo kaltinimų, o jų veikla apėmė duomenų vagystę ir mokėjimų nukreipimą į savo sąskaitas.
Buvę JAV oro pajėgų nariai pasiųsti į kalėjimą dėl BEC atakų
Du buvę Jungtinių Valstijų oro pajėgų nariai buvo nuteisti kalėti iš viso 189 mėnesius federaliniame kalėjime už jų vaidmenį ilgus metus trukusiose verslo el. pašto kompromitavimo (BEC) sukčiavimo ir sukčiavimo apsimetant (phishing) kampanijose. Šios atakos apėmė pinigų plovimą per išgalvotas įmones ir paveikė daugybę asmenų bei įmonių.
Hakeriai naudoja užgrobtus universitetų el. laiškus studentų apgaudinėjimui, apsimesdami FTB agentais
Studentai, darbo ieškantys asmenys ir universitetų darbuotojai, saugokitės netikrų darbo pasiūlymų, siunčiamų iš teisėtų universitetų el. pašto paskyrų. Ši socialinės inžinerijos ataka naudoja aukšto patikimumo domeno el. paštą, kad padidintų patikimumą, siekiant pavogti kredencialus ir vykdyti sukčiavimo schemas.
„Teams“ tematikos fišingo kampanija piktnaudžiavo teisėtais „Microsoft“ prisijungimo puslapiais
„Check Point“ tyrėjai detaliai aprašo fišingo ataką kaip pavyzdį, kai užpuolikai atsisako padirbtų „Microsoft“ prisijungimo puslapių, o piktnaudžiauja teisėta „Microsoft“ autentifikavimo infrastruktūra. Tai sudėtingas „adversary-in-the-middle“ (AiTM) fišingo variantas, apeinantis MFA, nukreiptas į „Microsoft 365“ vartotojų kredencialus ir sesijos slapukus.
Išskirtinis: ShinyHunters teigia, kad FTB duomenys nebus nutekinti pasibaigus ultimatumui
Hakerių grupė ShinyHunters pranešė Hackread, kad niekada neketino publikuoti ar parduoti pavogtų FTB duomenų, o jų ultimatumas buvo rinkodaros kampanijos dalis, siekiant paneigti FTB teiginius. Tai rodo kibernetinių nusikaltėlių grupių taktinius pokyčius, naudojant žiniasklaidą spaudimui ir reputacijos valdymui, neturint tikrojo tikslo nutekinti duomenis.
Nyderlandų policija patvirtina suėmimą „ShinyHunters“ įsilaužimo tyrime
Nyderlandų policija patvirtino, kad 24 metų Amsterdamo gyventojas, suimtas šio mėnesio pradžioje, buvo sulaikytas vykdant tyrimą dėl „ShinyHunters“ įsilaužėlių grupės. Šis areštas yra svarbus žingsnis kovojant su aukšto lygio duomenų vagystėmis ir reketu. Tyrime dalyvauja ir FTB, kas rodo bylos tarptautinį mastą bei svarbą.
ShinyHunters išnaudoja Oracle PeopleSoft pažeidžiamumo apėjimus, įspėja Mandiant
Hakerių grupė ShinyHunters išnaudoja CVE-2026-35273 Oracle PeopleSoft sistemose, apeidama gynybos mechanizmus ir plečiant atakas prieš vyriausybines, švietimo bei sveikatos priežiūros institucijas. Mandiant praneša, kad šie išpuoliai, įskaitant FBI darbuotojų duomenų vagystę, dabar nukreipti ir į organizacijas, kurios įdiegė tik laikinus sprendimus, o ne pilnus pataisymus.
Anksčiau teistas Nyderlandų hakeris areštuotas dėl „ShinyHunters“ „Odido“ tyrimo
Nyderlandų policija areštavo teistą hakerį Pepijną van der Stapą dėl „ShinyHunters“ tyrimo, susijusio su „Odido“ duomenų pažeidimu, kurio metu nutekėjo milijonų klientų duomenys.
JAV karys gavo 70 mėnesių kalėjimo už AT&T ir Verizon šantažą
JAV armijos karys, prisipažinęs dėl įsilaužimo į kelias telekomunikacijų bendroves ir daugiau nei 100 milijonų AT&T klientų skambučių ir SMS metaduomenų pavogimo 2024 m., šiandien nuteistas 70 mėnesių federaliniame kalėjime ir jam nurodyta sumokėti beveik 300 000 USD kompensaciją aukoms. Kiberataka apėmė „Snowflake“ platformą, naudojant atskleistus kredencialus ir MFA trūkumą.
ShinyHunters skelbia: nulaužėme FTB, kad „apsaugotume savo verslą“
Hakerių grupė „ShinyHunters“ teigia įvykdžiusi kibernetinę ataką prieš JAV Federalinį tyrimų biurą (FTB), siekdama „apsaugoti savo verslo interesus“ duomenų vagystės ir išpirkos operacijose.
LinkedIn įdiegia naujus netikrų profilių ir darbo istorijų patikrinimus
„LinkedIn“ prideda naujų patikrinimų, nes dirbtinis intelektas palengvina profilių klastojimą. Tačiau sukčiai vis dar gali sukurti išgalvotas įmones ir per jas verbuoti aukas.
Sukčius, naudodamas tris atvirojo kodo agentus, įsilaužė į „Fortune 500“ svetingumo įmonę, didelę JAV oro linijų bendrovę ir daugiau nei 25 kitas organizacijas
Kibernetiniai nusikaltėliai sėkmingai įsilaužė į Fortune 500 svetingumo įmonę, didelę JAV oro linijų bendrovę ir 25+ kitas organizacijas, išnaudodami SQL Injection pažeidžiamumus ir naudodami tris atvirojo kodo agentinius AI įrankius: Prowler, SQLMap ir Havoc. Operacijos kaštai, įskaitant AI naudojimą, siekė tik 25 JAV dolerius už vieną atliktą skenavimą, pabrėžiant efektyvių, mažų sąnaudų, automatizuotų įrankių prieinamumą ir riziką.
„Microsoft“ sutrikdė dirbtinio intelekto valdomos „EvilTokens“ paslaugos veiklą, susijusią su 12 000 nulaužtų pašto dėžučių
„Microsoft“ sutrikdė „EvilTokens“ veiklą po to, kai dirbtinio intelekto valdoma sukčiavimo paslauga nulaužė 12 000 pašto dėžučių 10 000 organizacijų ir įgalino sudėtingą finansinį sukčiavimą.
ShinyHunters teigia įsilaužę į FTB: 'Tai nėra finansiškai motyvuota'
Šįkart tai asmeniška.
Suklastotos svetainės, naudojančios pigų įrankių rinkinį 2 000 USD vertės dirbtinio intelekto prenumeratoms parduoti
Daugiau nei 100 susijusių svetainių naudoja 249 USD kainuojantį įrankių rinkinį, kad nukopijuotų produktų pavadinimus ir nežinomus AI prekių ženklus paverstų mokamomis prenumeratomis.
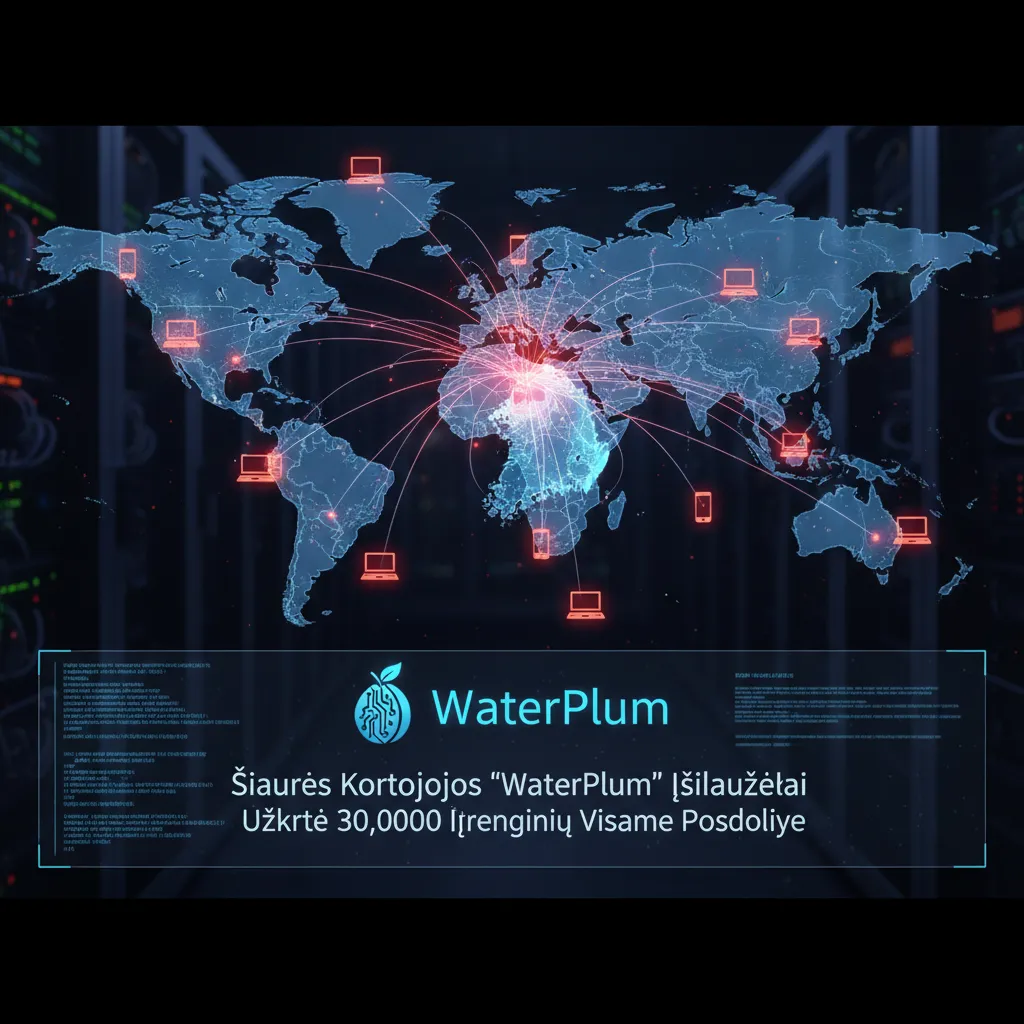
Šiaurės Korėjos „WaterPlum“ įsilaužėliai užkrėtė 30 000 įrenginių visame pasaulyje
Bendras teisėsaugos įspėjimas praneša, kad Šiaurės Korėjos įsilaužėlių grupė „WaterPlum“ nuo 2025 m. gruodžio mėn. iki 2026 m. liepos mėn. užkrėtė mažiausiai 30 000 įrenginių visame pasaulyje ir pervedė daugiau nei 10,7 mln. JAV dolerių pavogtų kriptovaliutų į Šiaurės Korėją. Tai rodo nuolatinę valstybės remiamą kibernetinio nusikalstamumo grėsmę finansų sektoriui ir IT infrastruktūrai.
ShinyHunters įsilaužė į „Clop“ duomenų nutekinimo svetainę, grasina šantažuoti išpirkos reikalaujančių programų gaują
Ekstorsijos grupuotė „ShinyHunters“ įsilaužė į „Clop“ (dar žinomos kaip „Cl0p“) išpirkos reikalaujančių programų operacijos duomenų nutekinimo svetainę, sugadino „Tor“ svetainę ir, kaip teigiama, pavogė serverio duomenis bei privačius raktus, skirtus jos „onion“ paslaugai.
Atstovų Rūmai priėmė įstatymo projektą, skirtą vietos teisėsaugai aprūpinti kovos su sukčiavimu įrankiais
JAV Atstovų Rūmai priėmė GUARD (Guarding Unprotected Aging Retirees from Deception) įstatymo projektą, skirtą stiprinti vietos teisėsaugos gebėjimus tirti internetinius sukčiavimus, tokius kaip „kiaulių skerdimas“. Įstatymas leis naudoti federalinį finansavimą analitikų samdymui, mokymams ir „blockchain“ žvalgybos įrankiams įsigyti, siekiant atsekti pavogtą kriptovaliutą ir identifikuoti sukčius.
Nieko nerasta šiame puslapyje
Pabandyk kitą filtrą arba išvalyk paiešką.
Nerimaujate dėl šių grėsmių savo įmonėje?
KSG SOC stebi, aptinka ir reaguoja 24/7 – pasikalbėkime.