Pažeidžiamumai ir pataisymai
Naujausios „Pažeidžiamumai ir pataisymai“ kategorijos kibernetinės grėsmės ir incidentai — AI įvertinti, lietuvių kalba. KSG grėsmių žemėlapis.
151
Šioje atrankoje
11
Kategorijos
10-11
Atnaujinta

„Microsoft“ pašalina beveik 400 saugumo spragų
„Microsoft“ išleido atnaujinimus, skirtus pašalinti bent 398 saugumo spragas savo „Windows“ operacinėse sistemose ir palaikomoje programinėje įrangoje. Tarp jų – viena aktyviai išnaudojama ir dvi viešai atskleistos pažeidžiamos vietos, įskaitant CVE-2026-68820 ir CVE-2026-62832, leidžiančias privilegijų eskalavimą.

Tyrėjai atskleidė „RovoBlast“ pažeidžiamumą „Atlassian AI Assistant“ programoje
Atlassian pašalino saugumo spragą, leidusią specialiai suformuota nuoroda priversti „Rovo“ AI asistentą eksfiltruoti įmonės duomenis. Pažeidžiamumas, pavadintas „RovoBlast“, paveikė „Atlassian AI Assistant“ ir dabar yra pataisytas, pabrėžiant nuolatinę riziką, susijusią su dirbtinio intelekto pagrindu veikiančiomis sistemomis, kurios tvarko jautrius duomenis.

„WordPress“ įskiepiai kompromituoti nepakeitus nė vieno failo
Apnuodytas JSON srautas leido atakų vykdytojams įdiegti „backdoor“ į „WordPress“ svetaines, nekeičiant nė vieno įskiepio failo. Tai pabrėžia naujų atakos vektorių pavojų, apeinant tradicines failų vientisumo patikras.
Aukšto prioriteto „Nvidia“ klaida gali sustabdyti GPU stebėjimą atvirose serveriuose
Aukšto prioriteto pažeidžiamumas (CVE-2026-47483) „Nvidia“ GPU stebėjimo programinėje įrangoje gali sukelti paslaugos trikdymą (DoS) atvirose serveriuose. Gamintojas išleido pataisą, kurią būtina nedelsiant įdiegti. Ši klaida paveikia „Nvidia GPU Display Driver“ ir „Nvidia Virtual GPU Manager“.
Kritinė spraga keliuose „Atlassian“ produktuose išnaudojama realiuoju laiku
Kritinė pažeidžiamumo spraga, paveikianti aštuonis „Atlassian“ produktus, įskaitant „Jira“ ir „Confluence“, yra aktyviai išnaudojama, pranešė „VulnCheck“. Ši spraga kelia didelę riziką organizacijoms, naudojančioms paveiktas sistemas, leidžiant atakoms gauti neautorizuotą prieigą arba vykdyti kodą.
„Microsoft“, „Adobe“, „Apple“ ir „Foxit“ pažeidžiamumai
„Cisco Talos“ komanda atskleidė pažeidžiamumus „Adobe“, „Apple“, „Foxit Reader“ ir „Microsoft“ produktuose. Visi aptarti defektai yra jau ištaisyti gamintojų, laikantis „Cisco“ trečiųjų šalių pažeidžiamumų atskleidimo politikos. Straipsnyje pateikiama išsami informacija apie kiekvieną CVE, įskaitant technines detales ir „Snort“ taisykles, skirtas aptikti šių pažeidžiamumų išnaudojimą.
3 pamokos iš pažangiausio dirbtinio intelekto pažeidžiamumo tyrimų
Sužinokite, kaip „Microsoft Security“ FORGE laboratorija plečia pažeidžiamumo tyrimus nuo „Windows“ iki „Linux“ branduolio, įskaitant naują dėmesį dirbtinio intelekto sistemoms. Šis tyrimas atskleidžia kritinius atradimus, reikšmingus tiek OS, tiek DI saugumui.
Atlassian pažeidžiamumo (CVE-2026-21589) skenavimai
Spalio 5 d. Atlassian išleido pataisas keliems produktams, siekdama ištaisyti „savavališkos prieigos prie failų“ pažeidžiamumą [CVE-2026-21589]. Užpuolikas gali skaityti savavališkus failus žiniatinklio programos kataloge, potencialiai atskleisdamas jautrią informaciją, pvz., konfigūracijos failus.
Atlassian įspėja apie kritinį failų prieigos pažeidžiamumą Jira ir Confluence programose
Atlassian įspėja klientus apie kritinį pažeidžiamumą, žymimą CVE-2026-21589, kuris leidžia neteisėtą failų prieigą keliuose savarankiškai talpinamuose „Data Center“ produktuose, įskaitant Confluence, Jira ir Bitbucket. Tai tiesioginė grėsmė vidinių sistemų saugumui, leidžianti potencialų duomenų nutekėjimą ar sistemos pažeidimą.
„Ninja Forms“ ir „WPC Product Bundles“ įskiepių pažeidžiamumai išnaudojami „WordPress“ svetainių įsilaužimams
Įsilaužėliai aktyviai išnaudoja saugomojo kryžminio svetainių scenarijaus (XSS) pažeidžiamumus dviejuose nesusijusiuose „WordPress“ įskiepiuose – „Ninja Forms“ ir „WPC Product Bundles for WooCommerce“ – siekdami įdiegti užpakalines duris ir sukurti neteisėtas administratoriaus paskyras paveiktose svetainėse.
Užklausa, agregavimas, apėjimas: kaip atakuojantys asmenys gali apeiti didelių kalbos modelių saugos klasifikatorius
„CrowdStrike Cyber Superintelligence Lab“ atskleidė, kad pažangiausi viešai diegiami turinio saugos klasifikatoriai gali būti sistemingai apeinami naudojant „Request, Aggregate, Bypass“ (RAB) metodiką. Šis tyrimas pabrėžia didelių kalbos modelių (LLM) pažeidžiamumą kenkėjiškam turiniui generuoti, nepaisant įdiegtų apsaugos priemonių. Kibernetinio saugumo specialistams būtina suprasti šias manipuliacijos technikas.
Hakeriai išnaudoja 32 nulinės dienos pažeidžiamumus per pirmąją „Pwn2Own Ireland“ dieną
Per pirmąją „Pwn2Own Ireland 2026“ konkurso dieną, saugumo tyrėjai du kartus įsilaužė į „Samsung Galaxy S26“ ir uždirbo 388 500 USD, išnaudoję 32 nulinės dienos pažeidžiamumus.
Atlassian perspėja dėl kritinės failų prieigos spragos duomenų centrų produktuose
Atlassian išleido įspėjimą dėl kritinės saugumo spragos, leidžiančios apeiti autentifikavimą ir pasiekti bet kokius failus, paveikiančios Jira, Confluence, Bitbucket, Crowd, Fisheye ir Crucible Data Center/Server versijas. Nedelsiant atnaujinkite produktus, ypač turintys išorinę prieigą, kad išvengtumėte nuotolinio kodo vykdymo (RCE).
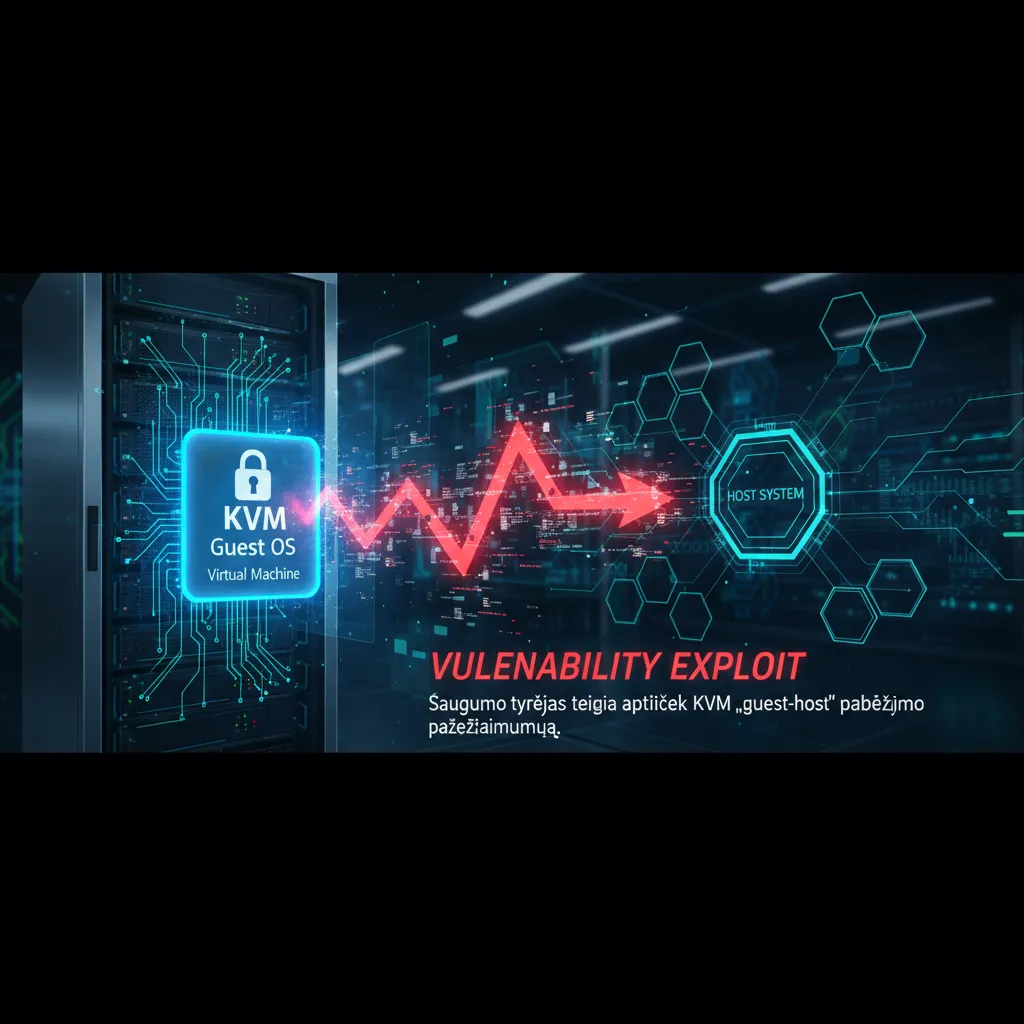
Saugumo tyrėjas teigia aptikęs KVM „guest-host“ pabėgimo pažeidžiamumą
Kyla problemų dėl „Firecracker MicroVMs“, pradėtų „AWS“.
Saugumo tyrėjas teigia aptikęs KVM „guest-host“ pabėgimo spragą
Aptikta kritinė KVM „guest-host“ pabėgimo pažeidžiamumas „Firecracker MicroVMs“, galimai leidžiantis svečio VM pasiekti pagrindinę sistemą. Ši spraga, ypač paveikianti „AWS Lambda“ ir „Fargate“ naudojamas technologijas, kelia didelę virtualizacijos aplinkų saugumo riziką, leidžiančią įvykdyti neautorizuotą kodą pagrindinėje sistemoje.
Citrix NetScaler saugumo problemos gilėja po naujų 0-day pranešimų
Atrastas naujas pažeidžiamumas, CVE-2026-88779, yra atminties perpildymo (memory overflow) klaida, galinti sukelti paslaugos trikdymą (Denial of Service). Tai tęsia „Citrix NetScaler“ produktų saugumo spragų tendenciją, keliančią didelį pavojų kritinėms infrastruktūroms.
Rejetto HFS serveriai aktyviai skenuojami dėl kritinės RCE spragos
Kibernetiniai nusikaltėliai aktyviai skenuoja „Rejetto HFS“ serverius, ieškodami silpno pasirašymo rakto pažeidžiamumo (CVE-2026-61500), kuris leidžia sesijos klastojimą, paskyrų perėmimą ir nuotolinį kodo vykdymą (RCE). Aptikus šią kritinę spragą, atakuojantieji gali perimti serverio kontrolę, vykdyti arbitrarų kodą ir pasiekti jautrius duomenis be autentifikacijos. Nedelsiant patikrinkite, ar jūsų „Rejetto HFS“ serveriai yra pažeidžiami, ir taikykite mitigacijas, kad išvengtumėte piktavališko išnaudojimo.
„Microsoft Exchange“ spraga leidžia autentifikuotiems užpuolikams skaityti kitų vartotojų el. pašto dėžutes
„Microsoft“ išleido neplanuotus saugumo naujinimus, siekdama pašalinti didelio pavojingumo klaidą „Microsoft Exchange Server“ programinėje įrangoje, kuri tam tikromis sąlygomis galėjo leisti užpuolikui padidinti privilegijas. Pažeidžiamumas, žymimas CVE-2026-96940, įvertintas 8.8 balo CVSS sistemoje, leidžia autentifikuotam užpuolikui apeiti silpnas autorizacijos kontrolės priemones ir gauti prieigą prie kitų vartotojų el. pašto dėžučių.
Citrix išleido pataisas NetScaler SAML „zero-day“ pažeidžiamumui, jau išnaudojamam atakose
Citrix išleido avarinius atnaujinimus naujam NetScaler paslaugos trikdymo (DoS) pažeidžiamumui, identifikuotam kaip CVE-2026-88779, kuris jau buvo išnaudotas „zero-day“ atakose. Tyrėjai aiškinasi, ar šis pažeidžiamumas taip pat gali būti išnaudotas nuotoliniam kodo vykdymui (RCE).
„Google“ sustabdė savo atvirojo kodo pažeidžiamumų programą dėl „reikšmingo“ AI sugeneruotų pranešimų antplūdžio
„Google“ laikinai sustabdė atvirojo kodo pažeidžiamumų programą, nes susidūrė su dideliu AI sugeneruotų pranešimų antplūdžiu. Šis sprendimas atskleidžia naują iššūkį kibernetinio saugumo bendruomenei: generatyvinio AI „šiukšlių“ plitimą sistemose, skirtose apdovanoti už teisėtus pažeidžiamumų tyrimus. Tai kelia grėsmę programų efektyvumui ir reikalauja naujų strategijų.
Vartotojo agento (User Agent) eilučių keistenybės
Honeypot'ų žurnaluose aptinkamos neįprastos vartotojo agento eilutės atskleidžia įvairias skenavimo ir potencialios atakos tendencijas, nuo autorizuotų skenavimų iki bandymų išnaudoti senas pažeidžiamumo spragas, tokias kaip Shellshock. Tai rodo nuolatinę būtinybę stebėti nestandartinį tinklo srautą ir koreliuoti jį su žinomomis grėsmėmis.
Fortra ištaisė kritines BoKS pažeidžiamumo spragas
Fortra ištaisė kritines BoKS pažeidžiamumo spragas, kurios galėjo lemti autentifikavimo apėjimą, shell komandų vykdymą ir atminties sugadinimą. Šios spragos kelia didelę riziką sistemų vientisumui ir duomenų konfidencialumui.
„Kiteworks“ ir „Citrix“ incidentai atskleidžia nulinių dienų (zero-day) pažeidžiamumo valdymo iššūkius
Viena įmonė nurodė klientams išjungti savo duomenų apsaugos platformą devynioms valandoms, o kita nutylėjo apie pranešimus apie atakas prieš išleisdama savo produkto pataisą.
SWIFT bankininkystės ir vyriausybės tarpinė programinė įranga leidžia RCE
Nedelsiant ištaisykite tarpinės programinės įrangos pažeidžiamumus, kad išvengtumėte aparatinės įrangos pagrindu veikiančių MFA išnaudojimų itin jautriose aplinkose.
Fortinet įspėja apie kritinę FortiMail spragą, išnaudojamą „zero-day“ atakose
Fortinet perspėja klientus apie kritinę „FortiMail“ pažeidžiamumą, žymimą CVE-2026-104286, kuri aktyviai išnaudojama „zero-day“ atakose, siekiant vykdyti neautorizuotą kodą ar komandas pažeidžiamuose įrenginiuose. Ši spraga kelia didelę riziką organizacijoms, naudojančioms paveiktas „FortiMail“ versijas. Būtina nedelsiant imtis apsaugos priemonių.
DI agentai įsilaužė į įsilaužėlių sistemas ir pavogė el. pašto adresus iš saugumo tyrimų organizacijos
Sujungtos Zammad pažeidžiamumo grandinės leido per kelias sekundes perimti sesiją, vykdyti kodą ir pakelti privilegijas iki root lygio. Šis incidentas pabrėžia kritinę tiekimo grandinės riziką ir būtinybę atidžiai vertinti bet kokias trečiųjų šalių integracijas, ypač tose sistemose, kurios dirba su jautria informacija ir prižiūri kitų saugumą.
Runtime: Smalsusis CISO; Gemini 4; JPMorgan atranda spragas NetScaler sistemoje
JPMorgan nustatė ir panaudojo reikšmingas pažeidžiamumo spragas NetScaler API valdymo sistemoje, leidžiančias manipuliuoti API raktų galiojimu ir naudotojų autentifikavimu. Tai rodo kritinį konfigūracijos patikrinimo ir autorizacijos valdymo poreikį, ypač didelėse įmonėse.
Citrix NetScaler post-eksploitacinis kodas sukuria „superuser“ ir atvaizduoja žiniatinklio apvalkalą į CSS panašius URL
Aptikta, kad kibernetiniai nusikaltėliai išnaudoja kritinę „Citrix NetScaler ADC“ ir „NetScaler Gateway“ autentifikavimo pažeidžiamumą (CVE-2026-88771), siekdami įdiegti žiniatinklio apvalkalus (web shells) ir bandyti vogti konfigūracijos duomenis. „LevelBlue“ „Threat Hunt Operations & Research (THOR)“ komanda, išanalizavusi išnaudojimo veiklą keliose klientų aplinkose, nustatė kenkėjišką „NetScaler“.
Daugiau nei 543 000 galiojančių kredencialų aptikta viešuose „GitHub“ saugyklose
Daugiau nei 543 000 kredencialų, atskleistų viešosiose „GitHub“ saugyklose, liepos mėnesį vis dar buvo galiojantys, nepaisant platformos saugumo priemonių, skirtų užkirsti kelią atsitiktiniam jautrių duomenų nutekėjimui. Šis masinis atskleidimas kelia didelę riziką organizacijoms, kurios nesilaiko tinkamos „secrets management“ praktikos, palikdamos savo sistemas pažeidžiamas po to, kai tokenai ir API raktai yra atskleidžiami atvirojo kodo projektuose.
16-metis tyrėjas aptiko „Microsoft“ klaidą ir gavo administratoriaus prieigą prie duomenų bazių su 17,3 trilijono eilučių
16-metis tyrėjas atrado kritinę saugumo spragą, leidžiančią įgyti administratoriaus prieigą prie „Microsoft“ valdomų duomenų bazių, potencialiai apimančių 17,3 trilijono eilučių. Tai pabrėžia ne tik „bug bounty“ programų vertę, bet ir didžiulį smulkių konfigūracijos klaidų pavojų.
Cisco įspėja apie aktyviai išnaudojamą „SD-WAN“ nulinės dienos pažeidžiamumą
Cisco ištaisė nulinės dienos pažeidžiamumą savo „SD-WAN Manager“ tinklo valdymo programinėje įrangoje, kurią atakuojantys asmenys jau aktyviai išnaudoja realiuoju laiku. Šis kritinis CVE-2024-20349 pažeidžiamumas leidžia neautentifikuotiems nuotoliniams atakuotojams įvykdyti savavališką komandų vykdymą (RCE) pažeidžiamuose „SD-WAN Manager“ įrenginiuose. Nedelsiant atnaujinkite sistemas iki saugių versijų.
Kinijos hakeris naudoja „DeepSeek“ dirbtinį intelektą pažeidžiamumų išnaudojimui
Kinų kalba kalbantis grėsmės veikėjas naudojasi „DeepSeek“ DI modeliais kibernetinėms atakoms, nukreiptoms prieš Azijos organizacijas, koordinuoti. Atakos apima „DeepSeek“ DI panaudojimą pažeidžiamumų identifikavimui ir išnaudojimo kūrimui, pabrėžiant kylančią DI kaip atakos vektoriaus riziką.
„Apple“ nulinės dienos pažeidžiamumas naudojamas tikslinėse atakose
„Apple“ praneša, kad atakos vykdytojai išnaudoja CVE-2026-86950, „out-of-bounds write“ klaidą, itin sudėtingais metodais. Šis nulinės dienos pažeidžiamumas aktyviai naudojamas prieš taikinius, pabrėžiant neatidėliotiną būtinybę atnaujinti sistemas ir pritaikyti griežtą saugumo politiką.
Hakeriai išnaudoja „Citrix NetScaler“ nulinės dienos pažeidžiamumą, diegdami žiniatinklio apvalkalus
Kibernetinio saugumo įmonės praneša, kad atakos naudoja „Citrix NetScaler CVE-2026-88772“ nulinės dienos pažeidžiamumą, kad įdiegtų pasirinktinius žiniatinklio apvalkalus ir tuneliavimo kenkėjiškas programas, įgytų root prieigą, pavogtų kredencialus ir išplistų vidiniuose tinkluose.
Naujas Spectre v2 variantas kelia grėsmę Intel, AMD, Arm procesoriams duomenų nutekėjimui
Branch Target Reuse (BTR) yra nauja Spectre v2 atakos versija, nukreipta į JIT kompiliatorius žiniatinklio naršyklėse, kalbos vykdymo aplinkose ir operacinės sistemos branduolyje. Ši pažeidžiamumas gali lemti duomenų nutekėjimą iš Intel, AMD ir Arm procesorių.
Dvigubos „NetScaler“ nulinės dienos pažeidžiamumo spragos kelia chaosą „Citrix“ klientams
Kritinės pažeidžiamumo spragos, paveikiančios numatytąsias „NetScaler“ produktų konfigūracijas, iš esmės suteikia užpuolikams raktą į klientų tinklus. Šios „zero-day“ spragos leidžia nuotoliniu būdu vykdyti kodą (RCE) ir apeiti autentifikavimą, keliančios didelę riziką paveiktoms infrastruktūroms.
Kopijuoti, Įklijuoti, Kompromituota: Kaip Veikia „ClickFix“ Atakos ir Kaip „CrowdStrike“ Jas Sustabdo
„ClickFix“ atakos apgauna vartotojus, kad šie patys vykdytų kenkėjiškas komandas. Šios atakos dažnai naudoja nuvilkimo-numetimo (drag-and-drop) funkcionalumą, kad apeitų saugumo priemones, įklijuojant kenkėjišką kodą į terminalo ar komandų eilutės langus. Sužinokite, kaip apsisaugoti nuo šio tipo socialinės inžinerijos atakų.
Runtime: Greitis žudo (kruopščiai apgalvotas atitikties strategijas)
„Citrix“ vėl susiduria su „zero-day“ pažeidžiamumu „NetScaler“ platformoje, reikalaudama skubaus reagavimo iš organizacijų. Tai yra kritinis įvykis, kuriam reikalingas nedelsiamas dėmesys dėl galimo nuotolinio kodo vykdymo.
„Google“ išleidžia pataisas 370 „Chrome“ pažeidžiamumų, įskaitant 7 kritinius
Naujoje „Chrome“ versijoje 151.0.838.0 ištaisyta 370 pažeidžiamumų, iš jų septyni yra kritinio lygio. Šios pataisos apima naujų „zero-day“ grėsmių bei atminties saugumo spragų, galinčių sukelti nuotolinį kodo vykdymą (RCE), eliminavimą.
Vienas paketas gali nutraukti OT serverių darbą pramonės sektoriuose
Didelio rimtumo „zero-day“ pažeidžiamumas paveikia TDengine laiko eilučių duomenų bazę, naudojamą pramonės, daiktų interneto, energetikos ir automobilių aplinkose. Šis DoS pažeidžiamumas leidžia nuotoliniam, neatpažintam atakų vykdytojui išjungti serverį vienu tinkamai sukonstruotu paketu, sukeliant didelį operacinį sutrikdymą.
„Apple“ kritinis pataisymas, skirtas „iOS 26“, „macOS 26“, „macOS 15“ (CVE-2026-86950)
„Apple“ išleido kritinius pataisymus, skirtus „iOS 26“, „macOS 26“ ir „macOS 15“, adresavus aktyviai išnaudojamą pažeidžiamumą (CVE-2026-86950). „iOS 27“ ir „macOS 27“ nėra paveikti. Kibernetinio saugumo specialistams būtina nedelsiant diegti naujinimus, siekiant apsisaugoti nuo nulinės dienos atakų. Pataisa skirta tik senesnėms operacinių sistemų versijoms.
JAV, JK įspėja apie išnaudojamas „Citrix NetScaler“ nulinės dienos pažeidžiamumo spragas
Incidentų reagavimo komandos pradėjo perspėti apie galimus pažeidžiamumus „NetScaler Gateway“ produktuose šeštadienį, o sekmadienį Nyderlandų, JAV ir JK kibernetinio saugumo agentūros paskelbė patvirtinimus. Pati „Citrix“ patvirtino aštuonis naujus pažeidžiamumus.
Grėsmės apžvalga: „NetScaler“ nulinės dienos pažeidžiamumai CVE-2026-88771 ir CVE-2026-88772 jau išnaudojami
Aptikti ir aktyviai išnaudojami du „Citrix NetScaler“ (dabar žinomi kaip „Citrix ADC“ ir „Citrix Gateway“) nulinės dienos pažeidžiamumai: CVE-2026-88771 ir CVE-2026-88772. Šios kritinės spragos, susijusios su nuotoliniu kodo vykdymu (RCE) ir paslaugos trikdymu (DoS), reikalauja skubaus dėmesio, nes paveikia plačiai naudojamus tinklo įrenginius.
Citrix administratoriai įspėti išjungti „NetScaler“ dėl dviejų išnaudojamų nulinės dienos pažeidžiamumų
Du nepatobulinti „Citrix NetScaler“ nulinės dienos pažeidžiamumai, kaip pranešama, yra aktyviai išnaudojami atakose. Kibernetinio saugumo agentūros, tyrėjai ir IT paslaugų teikėjai privačiai įspėja organizacijas apie šias spragas prieš kitą savaitę numatomus pataisymus. Nedelsiant išjunkite paveiktas sistemas, kad išvengtumėte galimo nuotolinio kodo vykdymo.
Išleistas „Wireshark 4.6.9“
„Wireshark“ versija 4.6.9 pašalina 19 pažeidžiamumų ir 16 klaidų. Šis tinklo protokolų analizatorius yra būtinas įrankis kibernetinės gynybos operacijoms, todėl atnaujinimas yra kritiškai svarbus siekiant išvengti galimų RCE ir paslaugos trikdymo (DoS) atakų.
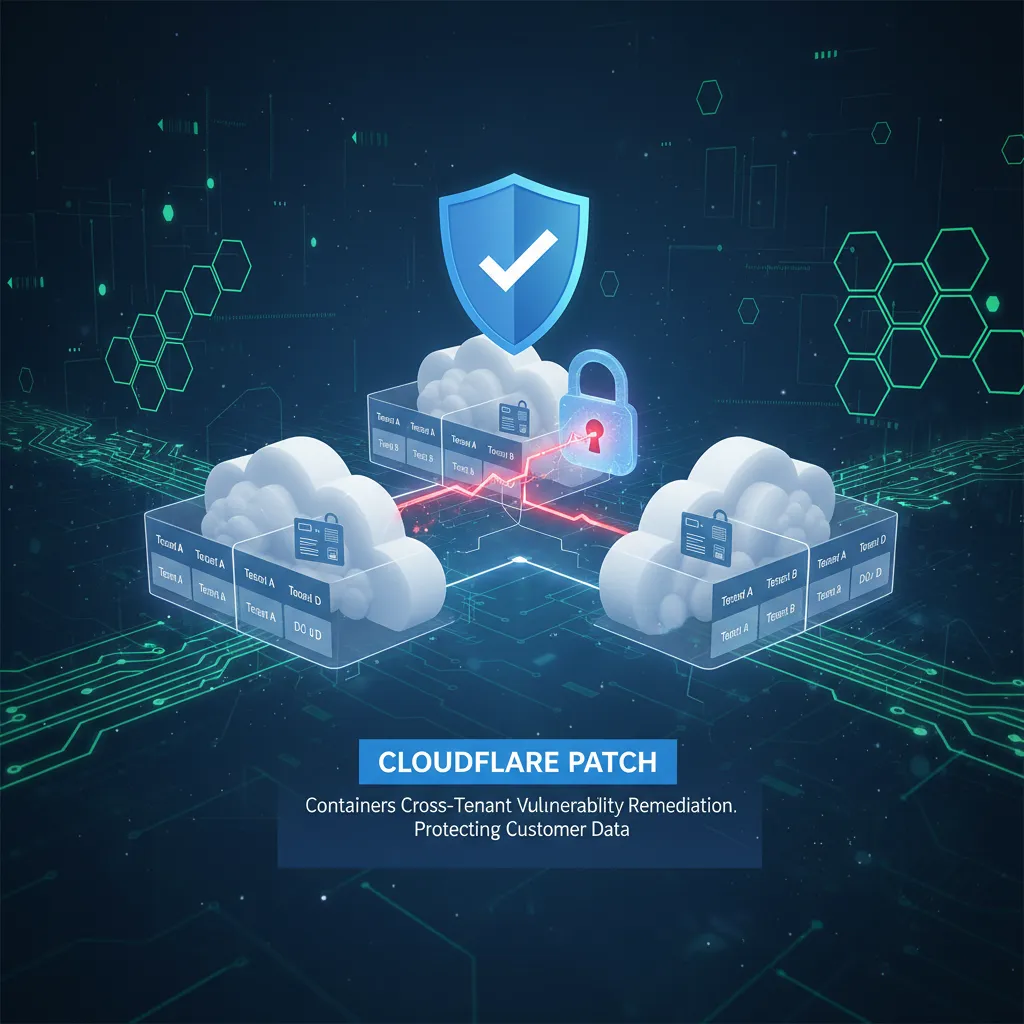
Cloudflare ištaisė „Containers“ kryžminio nuomininko (cross-tenant) pažeidžiamumą, atidengiantį klientų duomenis
Cloudflare pašalino kritinį pažeidžiamumą savo „Containers“ ir „Sandboxes“ platformose, leidžiantį „Workers Paid“ abonementų turėtojams atkurti likutinius duomenis iš kitų klientų konteinerių, esančių tame pačiame fiziniame serveryje. Šis klaidų klasifikavimas yra 'info-leak' ir 'privilege escalation' hakerių bendruomenėje, paveikiantis klientų duomenų konfidencialumą. Pažeidžiamumas buvo aptiktas ir atsakingai atskleistas Danielio Stjepanovičiaus.
ĮSPĖJIMAS: dvi nepažeistos „Citrix NetScaler RCE“ nulinės dienos aktyviai išnaudojamos
Dviejų naujų, nepažeistų „Citrix NetScaler ADC“ ir „NetScaler Gateway“ įrenginių „nulinės dienos“ (angl. zero-day) pažeidžiamumų, leidžiančių vykdyti nuotolinį kodo vykdymą (RCE), aktyviai išnaudojama. Tai patvirtino saugumo įmonė „watchTowr“ rugsėjo 26 d. „Citrix“ kol kas nepatvirtino šių spragų ir nepaskelbė pataisymo, todėl kai kurie administratoriai jau atjungė įrenginius, nelaukdami sprendimo.
NetScaler atakos: pranešama apie išnaudotus „Zero-day“ pažeidžiamumus
Ataskaitos rodo, kad įsilaužėliai aktyviai išnaudoja naujus „Zero-day“ pažeidžiamumus „Citrix NetScaler“ ADC ir Gateway įrenginiuose. Šios atakos primena ankstesnes kritinių „Citrix“ pažeidžiamumų kampanijas, reikalaujančias nedelsiamo dėmesio. Įmonės privalo nedelsiant patikrinti ir imtis veiksmų, kad apsaugotų savo sistemas nuo galimo nuotolinio kodo vykdymo (RCE).
Aptiktas ir aktyviai išnaudojamas „Microsoft SharePoint“ pažeidžiamumas CVE-2026-65660
CISA įtraukė CVE-2026-65660 į savo KEV katalogą, nustatydama federalinėms agentūroms pataisymų diegimo terminą iki rugsėjo 28 d. Šis kritinis „Microsoft SharePoint“ pažeidžiamumas aktyviai išnaudojamas RCE atakose.
ShinyHunters apeina WAF, atakuodama Oracle PeopleSoft sistemas
Ekstorsijos gauja „ShinyHunters“ naudoja URL kodavimo triuką, kad apeitų tinklo programų užkardos (WAF) taisykles, skirtas sušvelninti „Oracle PeopleSoft“ pažeidžiamumą CVE-2026-35273. Tai leidžia atakos vykdytojams tęsti plataus masto išnaudojimą pažeidžiamuose serveriuose.
Nieko nerasta šiame puslapyje
Pabandyk kitą filtrą arba išvalyk paiešką.
Nerimaujate dėl šių grėsmių savo įmonėje?
KSG SOC stebi, aptinka ir reaguoja 24/7 – pasikalbėkime.