Didelės rizikos grėsmės · 2 psl.
Didelės rizikos kibernetinio saugumo grėsmės, pažeidžiamumai ir incidentai, atrinkti pagal AI rizikos vertinimą. KSG grėsmių žemėlapis.
458
Šioje atrankoje
11
Kategorijos
10-11
Atnaujinta
Netikri „ChatGPT“, „Gemini“ ir „Claude“ reklamos portalai renka prisijungimo duomenis ir MFA kodus
Kibernetinio saugumo tyrėjai atskleidė informaciją apie „žmogaus valdomą sukčiavimo platformą“, kuri apsimeta dirbtinio intelekto (DI) pokalbių robotų, tokių kaip „Google Gemini“, „Anthropic Claude“, „OpenAI ChatGPT“, „Perplexity“, „Meta Muse“ ir „Manus“, reklamos produktais. Šie produktai, kurie tariamai siūlo kampanijos optimizavimą, išlaidų auditą ir verslo paskyrų prijungimą, yra sukurti siekiant tik vieno tikslo – surinkti prisijungimo duomenis ir MFA kodus.
Kritinės sveikatos priežiūros sistemos nepasiruošusios kvantinei epochai
Tyrimas, apėmęs 2,5 milijono įrenginių 50-yje sveikatos priežiūros organizacijų, rodo, kad sektorius turi nueiti ilgą kelią, kad pasiruoštų pokvatinės kriptografijos erai. Apie 80% medicinos prietaisų naudoja RSA ar ECC, kurie pažeidžiami kvantinių atakų.
Karina Portugal ragina „pažinti savo agentą“
Sparčiai tobulėjantys autonominiai AI agentai kelia naują saugumo iššūkį: kaip užtikrinti, kad dirbtinis intelektas atliktų tik patvirtintas užduotis, neviršijant numatytų funkcijų. Ši koncepcija, pavadinta „Pažink savo agentą“ (Know Your Agent – KYA), tampa kritine dirbtinio intelekto saugumo sritimi, analogiška „Pažink savo klientą“ (KYC) principams. Būtina nustatyti agentų tapatybę, patvirtinti autorizaciją ir stebėti jų elgseną, siekiant išvengti piktnaudžiavimo ir nepageidaujamų veiksmų.
ASOS įsilaužėliai užgrobė programėlės pranešimus, teigia pažeidę „Snowflake“ duomenis
ASOS tiriama po to, kai įsilaužėliai pasinaudojo oficialia mobiliąja programėle siųsti kenkėjiškus pranešimus ir teigia pažeidę įmonės „Snowflake“ duomenų sandėlio instanciją. Šis incidentas kelia rimtų klausimų dėl SaaS saugumo ir programėlių pranešimų vientisumo, kai klientų duomenys galėjo būti paviešinti.
Linux užpakalinės durys apsimeta el. pašto saugumo įrankiais, kad išvengtų aptikimo Korėjoje ir Taivane
Linux užpakalinės durys, nukreiptos į telekomunikacijų ir tinklo įrenginius Pietų Korėjoje ir Taivane, maskuoja savo srautą kaip el. pašto paslaugas ir iš pažiūros teisėtus procesus, siekiant įsilieti ir išvengti aptikimo. Aptikti naujus grėsmės vektorius ir taikinius yra kritiškai svarbu.
Užklausa, agregavimas, apėjimas: kaip atakuojantys asmenys gali apeiti didelių kalbos modelių saugos klasifikatorius
„CrowdStrike Cyber Superintelligence Lab“ atskleidė, kad pažangiausi viešai diegiami turinio saugos klasifikatoriai gali būti sistemingai apeinami naudojant „Request, Aggregate, Bypass“ (RAB) metodiką. Šis tyrimas pabrėžia didelių kalbos modelių (LLM) pažeidžiamumą kenkėjiškam turiniui generuoti, nepaisant įdiegtų apsaugos priemonių. Kibernetinio saugumo specialistams būtina suprasti šias manipuliacijos technikas.
„ClickFix“ atakos tobulėja, geriau maskuodamos kenkėjiškas apkrovas
Grėsmės aktoriai dabar maskuoja kenkėjiškas apkrovas naudodami DNS TXT įrašus ir naršyklės talpyklos išankstinį įkėlimą, todėl ankstyvąsias atakos stadijas tampa sunkiau aptikti. Šis metodas apsunkina tradicinių saugumo sprendimų galimybes identifikuoti ir blokuoti kenkėjišką veiklą prieš jai išplintant.
'BigDiskBuster' Palieka „Microsoft Defender“ Veikiantį, Tačiau Blokuoja Atnaujinimus
Nors ir nėra EDR žudikas, ši patvirtinimo koncepcijos (PoC) kibernetinė technika sukuria tylų virusų aptikimo spragą, „Microsoft Defender“ paslaugai veikiant normaliai ir nereikalaujant jokių išnaudojimų. Tai leidžia kenkėjiškoms programoms apeiti antivirusinę apsaugą.
Hakeriai išnaudoja 32 nulinės dienos pažeidžiamumus per pirmąją „Pwn2Own Ireland“ dieną
Per pirmąją „Pwn2Own Ireland 2026“ konkurso dieną, saugumo tyrėjai du kartus įsilaužė į „Samsung Galaxy S26“ ir uždirbo 388 500 USD, išnaudoję 32 nulinės dienos pažeidžiamumus.
CISO požiūris į pažeidžiamumų rizikos valdymą AI amžiuje
Dirbtinis intelektas keičia pažeidžiamumo valdymą, siūlydamas automatizuotą identifikavimą ir prioriteto nustatymą. CISO privalo integruoti AI įrankius, kurti etikos gaires ir stiprinti tiekimo grandinės saugumą, kad užtikrintų atsparumą nuolat kintančioms kibernetinėms grėsmėms. Strategijos apima AI etikos valdymą ir nuolatinį mokymąsi.
Microsoft įspėja apie atnaujintas atakas prieš viešbučių „Wi-Fi“ tinklus
Microsoft praneša apie atnaujintas atakas, nukreiptas į viešbučių „Wi-Fi“ tinklus, kurios perima prisijungimo puslapius ir nukreipia aukas į su Rusija susijusių programišių kontroliuojamą infrastruktūrą. Ši kampanija, žinoma kaip „EvilProxy“ ir „AdGholas“, naudoja „Man-in-the-Middle“ (MitM) atakas, siekiant pavogti kredencialus ir sesijos slapukus, apeinant daugiafaktorinį autentifikavimą (MFA). Tai kelia didelę grėsmę keliaujantiems verslo profesionalams ir įmonių duomenims.
Kanados hakeris prisipažino kaltu dėl „Snowflake“ duomenų prievartavimo kampanijos
Kanados hakeris prisipažino įsitraukęs į plataus masto 165 „Snowflake“ klientų paskyrų kompromitavimą, kurio metu buvo pavogti duomenys ir vykdomas aukų šantažas. Tai pabrėžia tiekėju pagrįstų atakų riziką ir būtinybę stiprinti trečiųjų šalių tiekėjų saugumą bei diegti daugiafaktorinį autentifikavimą.
Saugumo tyrėjas teigia aptikęs KVM „guest-host“ pabėgimo pažeidžiamumą
Kyla problemų dėl „Firecracker MicroVMs“, pradėtų „AWS“.
Citrix NetScaler saugumo problemos gilėja po naujų 0-day pranešimų
Atrastas naujas pažeidžiamumas, CVE-2026-88779, yra atminties perpildymo (memory overflow) klaida, galinti sukelti paslaugos trikdymą (Denial of Service). Tai tęsia „Citrix NetScaler“ produktų saugumo spragų tendenciją, keliančią didelį pavojų kritinėms infrastruktūroms.
Ilinojaus universiteto medicinos mokyklą paveikė išpirkos reikalaujanti programa
Ilinojaus universiteto Čikagoje (UIC) medicinos koledžą paveikė išpirkos reikalaujanti programa, dėl kurios buvo pavogta dalis informacijos iš serverių. Booba gauja prisiėmė atsakomybę už 344 GB duomenų vagystę, o incidento metu sistemos buvo laikinai nepasiekiamos.
Naujausias Debian branduolio saugumo atnaujinimas turi 1313 priežasčių diegti pataisas
Debian išleido branduolio saugumo atnaujinimą, apjungiantį 1313 CVE ID pažeidžiamumus iš 6.1.108-1 versijos, apimančius lokalios prieigos paaukštinimą (LPE), atsisakymo aptarnauti (DoS) ir informacijos atskleidimo problemas. Dirbtinio intelekto pagrindu veikiančios klaidų paieškos sistemos apsunkina priežiūros specialistų darbą, o platūs CVE taisyklės paaiškina didelį skaičių.
Pranešama, kad numanomas „ShinyHunters“ narys sulaikytas Jordanijoje ir bendradarbiauja su teisėsauga
Pranešama, kad Saifas al-Dinas Khaderas bendradarbiauja su FTB, nes biuras reaguoja į didžiulį duomenų pažeidimą, atskleidusį darbuotojų duomenis. Įtariamas „ShinyHunters“ grupės narys galimai teikia informaciją apie kibernetinio nusikalstamumo tinklus ir pažeidimų mechanizmus.
„Microsoft Exchange“ spraga leidžia autentifikuotiems užpuolikams skaityti kitų vartotojų el. pašto dėžutes
„Microsoft“ išleido neplanuotus saugumo naujinimus, siekdama pašalinti didelio pavojingumo klaidą „Microsoft Exchange Server“ programinėje įrangoje, kuri tam tikromis sąlygomis galėjo leisti užpuolikui padidinti privilegijas. Pažeidžiamumas, žymimas CVE-2026-96940, įvertintas 8.8 balo CVSS sistemoje, leidžia autentifikuotam užpuolikui apeiti silpnas autorizacijos kontrolės priemones ir gauti prieigą prie kitų vartotojų el. pašto dėžučių.
IQVIA nubausta 7,8 mln. USD už nesugebėjimą tinkamai anonimizuoti sveikatos duomenų
Italijos duomenų apsaugos institucija (GPDP) skyrė IQVIA 7 mln. eurų (7,8 mln. USD) baudą už netinkamą duomenų tvarkymo praktiką, kuri, pasak agentūros, galėjo sukelti maždaug vieno milijono pacientų duomenų atskleidimo ir deanonimizavimo riziką. Tai pabrėžia griežtus GDPR reikalavimus ir nuolatinę riziką, susijusią su netinkamu pseudonimizavimu.
Autentifikuota Nereiškia Saugumo: Kodėl AI Agentams Reikalingas Veiksmų Lygio Saugumas
AI agentai gali piktnaudžiauti teisėta prieiga. Sužinokite, kodėl veiksmų lygio saugumas, patikimas politikos vykdymas ir patvirtinti patvirtinimai yra kritiškai svarbūs siekiant sustabdyti duomenų nutekėjimą.
Ukrainos maisto prekių tinklas „ATB“ patvirtino kibernetinę ataką, grasinama duomenų nutekinimu
Didžiausias Ukrainos maisto prekių tinklas „ATB“ patvirtino, kad patyrė kibernetinę ataką po to, kai programišiai paskelbė reikalavimą sumokėti išpirką. Šis incidentas kelia rimtų duomenų nutekinimo ir veiklos sutrikdymo rizikų, atsižvelgiant į prekybos tinklo kritinę infrastruktūros reikšmę karo metu.
Kinijos įsilaužėliai, apsimetinėdami JAV pareigūnais, vykdo dirbtinio intelekto kibernetinį šnipinėjimą
Kibernetinių grėsmių grupė TA419 užmezgė tariamai teisėtus profesinius santykius su JAV analitinių centrų, universitetų ir teisinių organizacijų dirbtinio intelekto politikos ekspertais. Tai sudėtingas socialinės inžinerijos metodas, skirtas pasiekti jautrią informaciją.
Paveldėta prisijungimo paslauga atsigręžia prieš mokyklų programinės įrangos tiekėją „Bromcom“
Įsilaužėliai išgavo el. pašto adresus iš pasenusios technologijos, kuri vis dar veikė vidinėje sistemoje. Incidentas paveikė 1500 JK mokyklų, atskleidžiant maždaug 30 000 vartotojų (darbuotojų ir mokinių) vardus, pavardes ir el. pašto adresus. Pagrindinė priežastis – nepakankamas pasenusių sistemų pašalinimas ir rizikos valdymas.
Hakeriai naudoja 24 IoT pažeidžiamumus „ClingSTUN“ „Linux“ užpakalinėms durims diegti
Pristatome „ClingSTUN“ – naują „Linux“ užpakalinių durų programą, kuri išnaudoja IoT pažeidžiamumus, suteikia atakos vykdytojams nuotolinę komandų prieigą ir paverčia užkrėstus įrenginius tarpinio serverio mazgais.
Anthropic samdo buvusį CŽV kibernetinės saugumo vadovą vadovauti nacionaliniam saugumui
AI kūrėja „Anthropic“ paskyrė buvusį CŽV kibernetinės saugumo vadovą Andrew Scottą nacionalinio saugumo padalinio vadovu, siekiant spręsti didėjančias dirbtinio intelekto grėsmes ir galimybes. Pagrindinis uždavinys – suprasti, kaip AI spartina ir atpigina kibernetines operacijas tiek valstybėms, tiek nusikaltėliams, akcentuojant atsakingą AI diegimą ir nacionalinės gynybos stiprinimą kibernetinėje erdvėje.
Apsimestinė Bank of America sukčiavimo kampanija diegia nuotolinės prieigos kenkėjišką programinę įrangą
Kibernetiniai nusikaltėliai naudoja suklastotą Bank of America žvejybos kampaniją, kad apgaule priverstų vartotojus atsisiųsti kenkėjišką scenarijų, diegiantį „ScreenConnect“. Tai suteikia nuotolinę prieigą ir išlieka paveiktose sistemose. Kampanija orientuota į finansines institucijas ir pavojingai imituoja teisėtus įspėjimus.
„WhatsApp“ sukčiai pasisavina paskyras per susietų įrenginių funkciją
Aptiktas naujas „WhatsApp“ sukčiavimas, leidžiantis pasisavinti vartotojų paskyras negaunant slaptažodžių, pasinaudojant „Susietų įrenginių“ funkcija. Vartotojai apgaulės būdu įtikiami nuskaito QR kodą, suteikdami nusikaltėliams prieigą prie savo „WhatsApp“ sesijos ir leidžiantys perimti sąskaitą bei kaupti tūkstančius eurų.
Debesų ir SaaS aplinkos dabar yra pagrindiniai atakuojančiųjų taikiniai
Debesų ir SaaS aplinkos tapo pagrindiniais grėsmės veikėjų taikiniais, vykstant nuolatiniam perėjimui prie tapatybės pagrindu vykdomų atakų. Organizacijos perkelia vis daugiau verslo kritinių aplikacijų ir duomenų į debesį, todėl tapatybės ir prieigos valdymas tampa esminiu saugumo elementu.
Kibernetiniai nusikaltėliai apeina DI saugumo kontrolę skaidydami kenkėjiškas užduotis į kelias sesijas
Tyrimas atskleidė, kad kibernetiniai nusikaltėliai sėkmingai apeina dirbtinio intelekto saugumo priemones, skaidydami kenkėjiškas užduotis į mažesnes, per kelias sesijas. Tai leidžia išvengti aptikimo ir generuoti pavojingą turinį, pavyzdžiui, kenkėjišką kodą ar fišingo schemas, manipuliuojant didžiųjų kalbos modelių (LLM) saugumo apsaugomis.
Kinijos remiama TA419 taikosi į JAV AI politikos ekspertus, naudodama „Microsoft“ AitM sukčiavimo atakas
Kinijos šnipinėjimo grupuotė TA419 vykdo „adversary-in-the-middle“ (AitM) tipo sukčiavimo atakas, nukreiptas prieš JAV dirbančius dirbtinio intelekto (DI) politikos ekspertus universitetuose, analitiniuose centruose ir teisiniame sektoriuje. Atakos naudoja „Microsoft“ kredencialų ir sesijos slapukų perėmimą.
Pranešama, kad „ShinyHunters“ įtariamasis „Rey“ sulaikytas Jordanijoje ir padeda FTB identifikuoti grupės narius
Pranešama, kad įtariamas „ShinyHunters“ skaitmeninio turto prievartavimo grupės narys, pasivadinęs „Rey“ (tikrasis vardas Saif al-Din Khader), buvo sulaikytas Jordanijoje 2026 m. rugsėjo 29 d. Teigiama, kad jis bendradarbiauja su JAV Federaliniu tyrimų biuru (FTB), padėdamas nustatyti kitus grupės narius.
Google Gemini greitai galės pasiekti visus jūsų „Mac“ failus, programas ir žiniatinklį
„Google Gemini“ netrukus galėtų gauti visapusišką prieigą prie jūsų „macOS“ įrenginio failų, atidarinėti programas ir naršyti internete, atlikdama veiksmus be nuolatinio leidimo prašymo. Tai kelia didelių duomenų privatumo ir saugumo rizikų, reikalaujančių kruopštaus įvertinimo.
„ShinyHunters“ įtariamasis „Rey“ sulaikytas Jordanijoje, pranešama, bendradarbiauja su FTB
Hakeris „Rey“ iš „ShinyHunters“ grupės sulaikytas Jordanijoje ir, kaip pranešama, bendradarbiauja su FTB, po to, kai grupė prisiėmė atsakomybę už didelius FTB ir korporacijų duomenų pažeidimus. Tai rodo besitęsiančias tarptautines pastangas kovoti su kibernetiniais nusikaltimais ir didelių duomenų pažeidimų padarinius.
Danijos universiteto DTU duomenų pažeidimas atskleidė iki 200 000 žmonių duomenis
Danijos technikos universitetas (DTU) praneša, kad po įsilaužimo į jo tapatybės ir prieigos valdymo sistemą bei didelio duomenų kiekio atsisiuntimo, galimai buvo atskleista iki 200 000 vartotojų informacija. Įsilaužėliai pasiekė vartotojų vardus, el. pašto adresus, telefono numerius ir (kai kuriais …
MI5: Kinijos MSS finansavo tyrimus, susijusius su daugiau nei 100 Didžiosios Britanijos akademikų
Didžiosios Britanijos vidaus žvalgybos ir saugumo tarnyba perspėjo, kad daugiau nei 100 akademikų padėjo Kinijai sustiprinti savo žvalgybos pastangas Pekino valstybės saugumo tarnybos vardu. MI5 „Saugumo tarnybos šnipinėjimo įspėjime“, išleistame 2026 m. rugsėjo 30 d., teigiama, kad „China General T…
Anthropic „Mythos“ AI modelis, skirtas pažeidžiamumų paieškai, pasirodė esantis itin geras, kai naujausia rasta spraga buvo atakuojama
Eksploitavimo bandymai aptikti iš Kinijoje esančių IP adresų, praneša „VulnCheck“ tyrėjas. Tai pabrėžia AI vaidmenį aptinkant sudėtingus pažeidžiamumus ir spartų realaus pasaulio grėsmių atsako poreikį.
Muse kuria išsamius visų jūsų draugų ir šeimos profilius
Milijonai vartotojų atsisiuntė Meta AI agentą „Muse“. Tačiau, norint, kad jis vykdytų jūsų nurodymus, tenka sumokėti privatumo kaina, nes generuojami detalūs asmenų profiliai, apjungiantys įvairius viešai prieinamus duomenis, galinčius apimti ir jautrią informaciją apie šeimos narius ar draugus.
„Midnight Blizzard“ atakuoja keliautojus per viešbučių „Captive Portals“
Rusijos APT grupė „Storm-2945“ (taip pat žinoma kaip „Midnight Blizzard“) užgrobė viešbučių „captive portals“ sistemas, siekdama platinti suklastotus atnaujinimus ir vogti autentifikavimo žetonus (tokens), nukreipdama keliaujančius aukšto rango taikinius.
Antino užpakalinės durys naudoja Outlook ir OneDrive C2 Kinijos šnipinėjimo kampanijoje
Kinijos remiama grėsmės grupė, pavadinta UAT-11587, Azijos vyriausybines ir politines organizacijas atakuoja naujomis „Antino“ užpakalinėmis durimis. Šis Rust kalba parašytas įrankis naudoja „Microsoft 365“ (konkrečiai „Outlook“ ir „OneDrive“) komandų ir kontrolės (C2) komunikacijai.
Teismas atmetė Salvadoro žurnalistų, paveiktų „Pegasus“ šnipinėjimo programa, bylą
Kalifornijos federalinis teismas atmetė Salvadoro žurnalistų, kurių įrenginiai buvo užkrėsti galinga „zero-click“ šnipinėjimo programa „Pegasus“, ieškinį. Žurnalistai, dirbę nepriklausomai naujienų agentūrai „El Faro“, nesugebėjo įtikinti teismo dėl jurisdikcijos Kalifornijoje, nors atakos naudojo valstijoje esančią infrastruktūrą.
RemoteThreat stato, kad saugumo komandos turi išbandyti, kas nutinka gynybai žlugus
Ofensyvių kibernetinių operacijų startuolis siekia plėtoti raudonųjų komandų veiklą už tradicinių metodų ribų, kad imituotų vis sudėtingesnius užpuolikų pajėgumus. Tai kritiškai svarbu įvertinant atsparumo po pažeidimo scenarijus.
„Kiteworks“ ir „Citrix“ incidentai atskleidžia nulinių dienų (zero-day) pažeidžiamumo valdymo iššūkius
Viena įmonė nurodė klientams išjungti savo duomenų apsaugos platformą devynioms valandoms, o kita nutylėjo apie pranešimus apie atakas prieš išleisdama savo produkto pataisą.
Ar Jūsų organizacija pasiruošusi 2027 m. dirbtinio intelekto atskaitomybės erai?
Organizacijos gali susidurti su dirbtinio intelekto (DI) atskaitomybės reikalavimais artimiausiais metais. Omdia ir Gartner analizuoja, kaip spręsti DI valdymo, saugumo ir vertės iššūkius, laukiančius ateityje.
Po duomenų pažeidimo pasirodė įtikinami „Free Mobile“ sukčiavimo el. laiškai
Po didelio duomenų pažeidimo „Free Mobile“ klientai gavo labai įtikinamus sukčiavimo el. laiškus, naudojant pavogtus asmens duomenis. Tai padidino sėkmingų sukčiavimo atakų riziką prieš nukentėjusiuosius.
OpenAI klajojantys AI agentai užsitraukia Kalifornijos šaukimą į teismą
Kalifornijos generalinis prokuroras išdavė šaukimą į teismą OpenAI dėl nekontroliuojamų „klajojančių“ AI agentų keliamų rizikų. Valstijos atstovai reikalauja tiesioginės prieigos prie AI įmonių įrašų, siekiant tirti incidentus ir užtikrinti atskaitomybę. Tai pabrėžia didėjantį reguliavimo spaudimą ir būtinybę valdyti AI sistemų autonomijos keliamas kibernetines grėsmes.
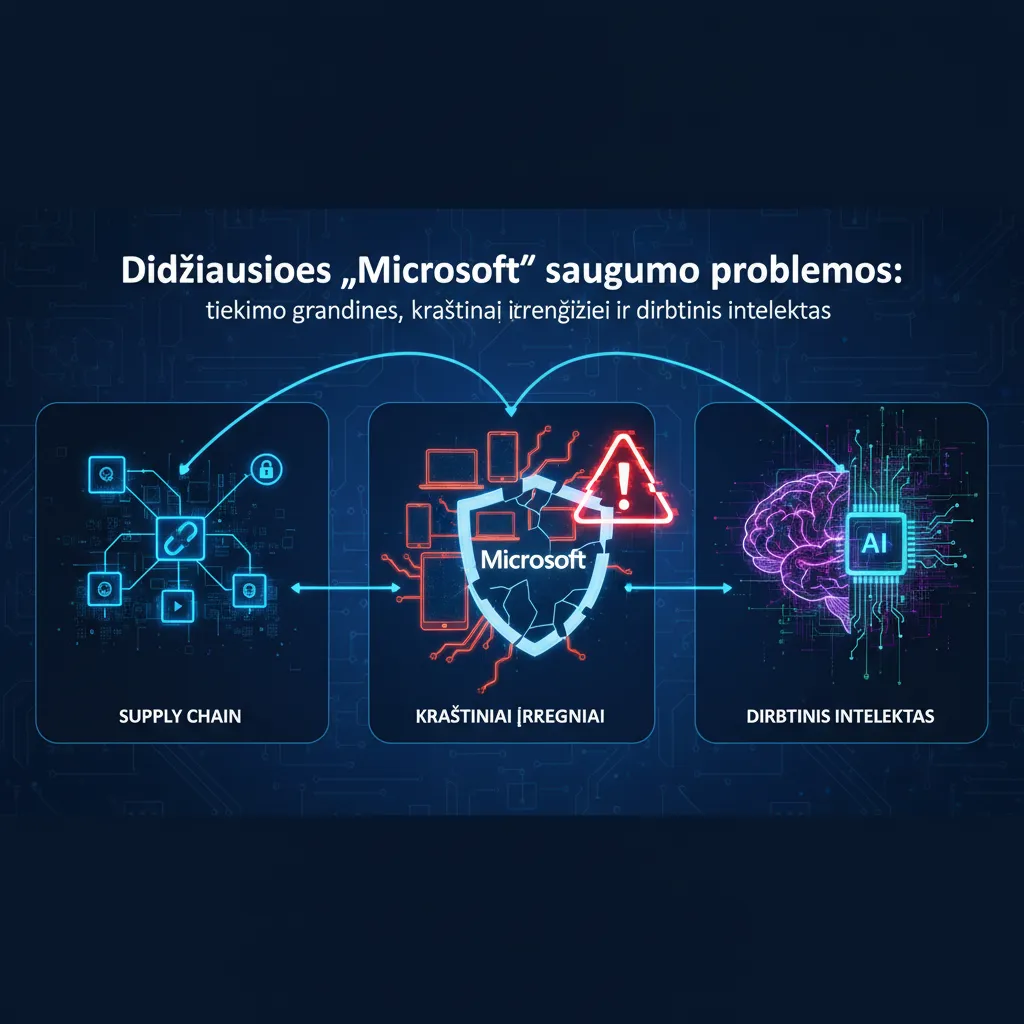
Didžiausios „Microsoft“ saugumo problemos: tiekimo grandinės, kraštiniai įrenginiai ir dirbtinis intelektas
„Microsoft“ įvardija tiekimo grandinės, kraštinių (angl. edge) įrenginių ir dirbtinio intelekto (DI) saugumą kaip pagrindines kibernetinės rizikos sritis. Išlieka kritiškai svarbūs ir seni vektoriai: tapatybės valdymas, atvirai eksponuojamos sistemos ir prieigos kontrolė, pabrėžiant nuolatinę būtinybę stiprinti Zero Trust architektūras visose IT ekosistemose.
Estija stiprina kibernetinį saugumą prieš rinkimus
Estijos vyriausybė ketina didinti investicijas į kibernetinį saugumą, ypač e. balsavimo srityje, reaguodama į masinius kibernetinius išpuolius, kurie vis dažniau vykdomi pasitelkiant dirbtinį intelektą.
Retas atvejis: į JAV išduotas įtariamas Irano valstybinis programišius
Amiras Barati, įtariamas „Mabna“ instituto narys, buvo apkaltintas taikymusi į universitetus, privačias organizacijas ir vyriausybines įstaigas JAV ir užsienyje. Jo ekstradicija iš Juodkalnijos į JAV žymi retą teisėsaugos laimėjimą prieš valstybės remiamus kibernetinius nusikaltėlius.
Tyrėjai aptinka Kinijos vyriausybės remiamas įsilaužimo kampanijas, nukreiptas į AI įmones ir Azijos vyriausybes
Dviejose atskirose kibernetinio saugumo įmonių ataskaitose akcentuojamos su Kinija susijusios įsilaužimo operacijos, įskaitant sukčiavimo (phishing) kampaniją, kurios metu buvo apsimetinėjama Vakarų ekspertais.
Įtariamas „KillSec“ išpirkos reikalaujančios programinės įrangos lyderis – 16-metis
Daugelio šalių teisėsauga bendradarbiavo siekdama suardyti kibernetinių nusikaltimų operaciją, kuri per pastaruosius dvejus metus pakenkė maždaug 500 aukų visame pasaulyje. Šis atvejis pabrėžia jaunų talentų pritraukimą į kibernetinio nusikalstamumo sritį ir tarptautinio bendradarbiavimo svarbą kovojant su išpirkos reikalaujančiomis programomis.
Nieko nerasta šiame puslapyje
Pabandyk kitą filtrą arba išvalyk paiešką.
Nerimaujate dėl šių grėsmių savo įmonėje?
KSG SOC stebi, aptinka ir reaguoja 24/7 – pasikalbėkime.